🗞️ Газета «Киберотчёт» 29 сентября 2026 года
Небольшая газета об опасностях интернета, новых угрозах и простых способах защитить себя.
А так же научных новостях и размышлениях .
OnePlus: телефон можно взломать без разрешений
Исследователь нашёл две дыры в телефонах OnePlus. Вредоносное приложение, которое пользователь устанавливает сам, может получить полный контроль над устройством без запроса каких-либо разрешений. OnePlus подтвердила дыры ещё в мае, но исправлений до сих пор нет. Компания заявила, что только она решает, когда раскрывать информацию, и пригрозила исследователю судом.Атака работает только если пользователь сам установит вредоносное приложение. Через интернет её запустить нельзя.
Что делать: устанавливайте приложения только из проверенных источников. Следите за обновлениями OnePlus и OPPO.
Corp MDM: шпион для логистических компаний
Сектор логистики атакует новое шпионское ПО для Android. Злоумышленники создают поддельные страницы Google Play под брендами логистических компаний и распространяют приложение, которое крадёт новые SMS, перенаправляет звонки и следит за устройством.
Приложение маскируется под системную службу и после установки удаляет свой ярлык. Оно крадёт только новые входящие сообщения те, что приходят после получения разрешения. Но этого достаточно: SMS до сих пор используют для одноразовых паролей, сброса паролей и уведомлений о доставке.
Что делать: сотрудникам логистических компаний не скачивать приложения по ссылкам из сообщений. Устанавливать только из официального магазина. Проверять, какие разрешения запрашивает приложение.
Немного Научного : Прежде чем продолжить .
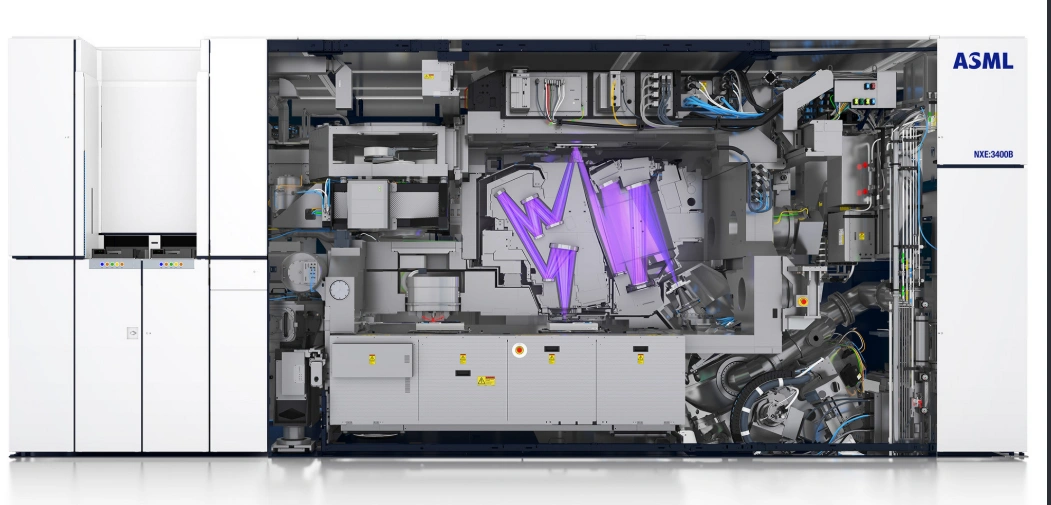
Почему первую машину ASML было так трудно сделать
Может показаться: если всё понятно, взяли и сделали. Но между «работает в лаборатории» и «работает на заводе и приносит деньги» лежала пропасть.
Первая машина доказала, что идея в принципе осуществима. Но она была настолько медленной, что на ней нельзя было заработать.
Главная проблема: света слишком мало
Самая большая трудность была в том, что света катастрофически не хватало.
Прототип обрабатывал примерно 10 пластин в час. Чтобы производство окупалось, нужно было несколько сотен в час, круглосуточно и без остановок.
Почему так медленно? Потому что свет по дороге теряется.
Экстремальный ультрафиолет поглощается почти всем. Поэтому вместо линз зеркала. Но каждое зеркало отражает только 70% света. Остальные 30% теряются.
А зеркал на пути света восемь штук плюс трафарет. Каждый раз теряется треть. В итоге до пластины доходит всего 4% изначального света. Остальные 96% просто исчезают.
Чтобы компенсировать эти потери, источник света должен быть в десять раз мощнее того, что был у прототипа.
Почему американцы сдались
Именно из-за этой сложности американские компании одна за другой вышли из игры.
Intel, Motorola, AMD все они сначала вкладывали деньги и силы. Но когда стало ясно, что между прототипом и рабочей машиной стоят сотни нерешённых инженерных проблем, они отказались.
Это была не жадность и не глупость. Это был трезвый расчёт: слишком дорого, слишком долго, слишком рискованно.
Кто остался и почему
Осталась одна компания из Нидерландов ASML. Она не была самой богатой и не была самой известной. Но она не сдалась.
ASML пошла на то, чего не сделал никто: годами вкладывала деньги в проект, который мог не выстрелить. Она собирала технологии по кусочкам где-то покупала, где-то договаривалась, где-то изобретала сама.
Именно поэтому сегодня в мире есть только одна компания, которая делает такие машины. Не потому, что другие не хотели. А потому, что другие не выдержали.
Что это значит для нас
История с EUV-машинами это не про то, как гениальный изобретатель в гараже сделал чудо.
Это про то, что самые сложные вещи в мире делаются не одним прорывом, а тысячей маленьких шагов, на которые уходят десятилетия. И про то, что иногда побеждает не самый сильный, а самый упрямый.
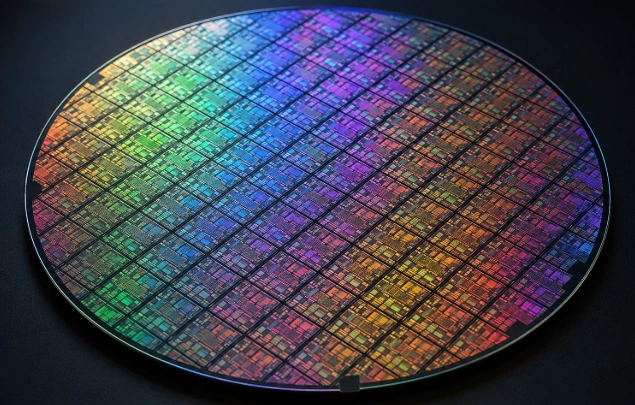
Как делают чипы: объяснение на пальцах
Представте, что вы хотите нарисовать крошечный город на кончике ногтя. Не краской, а так, чтобы каждый домик, каждая дорожка и каждый проводок были настоящими и работали. Именно этим занимается TSMC компания, которая делает чипы для iPhone, видеокарт и почти всего остального.
Вот как это происходит, шаг за шагом.
Шаг 1: Из песка делают идеальный кристалл
Чип начинается с песка. Но не с того, что в песочнице. Песок очищают так тщательно, что в нём не остаётся почти ничего лишнего только кремний.Этот кремний плавят и медленно вытягивают, как свечку. Получается длинный цилиндр идеально ровный кристалл. Его разрезают на тонкие круглые пластины, как колбасу. Эти пластины полируют до зеркального блеска.Одна такая пластина это будущая «клумба», на которой вырастут сотни чипов.
Шаг 2: На пластину «печатают» схему
Теперь на пластину нужно нанести рисунок схему чипа. Это как трафарет, только вместо краски свет.Пластину покрывают специальным составом, который реагирует на свет. Потом через трафарет светят на него. Где свет попал состав меняется. Потом лишнее смывают. Остаётся рисунок.Проблема в том, что рисунок микроскопический. Транзисторы на современных чипах в тысячи раз тоньше человеческого волоса. Обычный свет слишком «толстый» для таких линий.
Шаг 3: Свет, которого почти не существует
Чтобы нарисовать такие тонкие линии, нужен особый свет экстремальный ультрафиолет. Он не встречается в природе и его нельзя получить из обычной лампочки.Как его делают? Берут капельки олова, разгоняют их до огромной скорости и бьют по ним лазером. Капельки превращаются в раскалённую плазму и вспыхивают этим самым светом.
Свет этот настолько «нежный», что его поглощает воздух. Поэтому вся машина работает в вакууме, а вместо линз специальные зеркала.Машину для этого света делает только одна компания в мире ASML из Нидерландов. Одна такая машина стоит больше 100 миллионов долларов. Их покупают единицы компаний на всей планете.
Шаг 4: Слой за слоем
Один рисунок это ещё не чип. Настоящий процессор состоит из десятков слоёв. Представьте, что вы рисуешь город: сначала дороги, потом дома, потом провода, потом крыши. Каждый слой отдельная операция.И так сотни раз. Пластина ездит от одного станка к другому. По потолку цеха тянется автоматическая дорога, по которой контейнеры с пластинами скользят сами. Люди внутрь почти не заходят: одна пылинка может испортить всё.Освещение в цехах жёлтое. Не для красоты жёлтый свет не портит светочувствительный состав на пластинах.
Шаг 5: Проверка и упаковка
Когда все слои готовы, каждый будущий чип проверяют прямо на пластине. Работающие помечают, бракованные выбрасывают. Потом пластину разрезают на отдельные кусочки. Каждый кусочек это кристалл будущего процессора. Его кладут в корпус, подключают контакты, закрывают крышкой. Всё, чип готов.
Почему это называют «инопланетной технологией»
Потому что всё это работает на пределе физики.
Чтобы напечатать один слой схемы, нужно:
- получить свет из плазмы олова
- провести его через вакуум
- совместить с точностью до долей нанометра
- повторить это десятки раз
- не допустить ни одной пылинки
И так круглосуточно, без остановки. Именно поэтому чипы TSMC считаются одними из самых сложных вещей, которые когда-либо делал человек.
WordPress: обновиться нужно прямо сейчас
В WordPress нашли очень опасную дыру. Злоумышленник без пароля и логина мог заставить сайт запустить чужой код. Достаточно было, чтобы на сервере оказался нужный файл, а тема сайта имела папку с определённым названием.
Исправление вышло 22 сентября. Уже через несколько часов хакеры начали массово атаковать сайты. Они записывали вредоносные файлы во временные папки и пытались получить контроль над сервером. Американское агентство по кибербезопасности добавило эту дыру в список уже используемых и потребовало от госучреждений закрыть её в течение трёх дней.
Что делать: обновите WordPress до последней версии. Если у вас включены автоматические обновления, сайт уже мог обновиться сам. Проверьте. Если обновиться нельзя отключите комментарии и следите за подозрительными файлами на сервере
Check Point: атаки на серверы управления
Злоумышленники использовали неизвестную ранее дыру в сервере управления Check Point. Она позволяла без входа в систему запускать на сервере вредоносные скрипты. Атаки начались ещё в июле, а исправление вышло только 22 сентября.
Затронуты многие версии, включая R82, R81.20 и R81.10. Отдельно Check Point предупредила о попытках взлома VPN в брандмауэрах Spark. Атакующие использовали поддельные сертификаты с подозрительными именами.
Что делать: обновите серверы управления и брандмауэры. Если обновление невозможно используйте временные меры защиты, описанные производителем. Проверьте журналы на подозрительные входы.
F5: захват серверов без пароля
В продуктах F5 BIG-IP нашли критическую дыру. Злоумышленник без логина мог выполнить код на сервере, который выдаёт токены доступа для приложений. Американское агентство по кибербезопасности добавило дыру в список уже используемых и дало федеральным агентствам три дня на исправление.
Что делать: установите горячее исправление для своей версии. Если невозможно запросите у F5 временную защиту. Проверьте журналы на повторяющиеся ошибки входа и подозрительные команды.
cPanel: любая учётная запись хостинга могла захватить сервер
В cPanel нашли три дыры. Самая опасная позволяла любому владельцу хостинг-аккаунта выполнить код от имени главного администратора сервера и получить полный контроль. Вторая дыра в плагине WP Toolkit позволяла менять базы данных других клиентов. Третья читать чужие календари и контакты.
Что делать: обновите cPanel и WHM до последней версии. Отдельно обновите WP Toolkit до версии 6.11.3. Временных обходных путей производитель не предложил.
Next.js: опасная генерация картинок
В популярном фреймворке Next.js нашли дыру в функции, которая создаёт картинки для соцсетей. Если приложение подставляло в картинку данные от пользователя, злоумышленник мог выполнить код на сервере.
Что делать: обновитесь до версии 16.3.6. Если обновление невозможно не позволяйте пользовательским данным попадать в генерацию картинок.
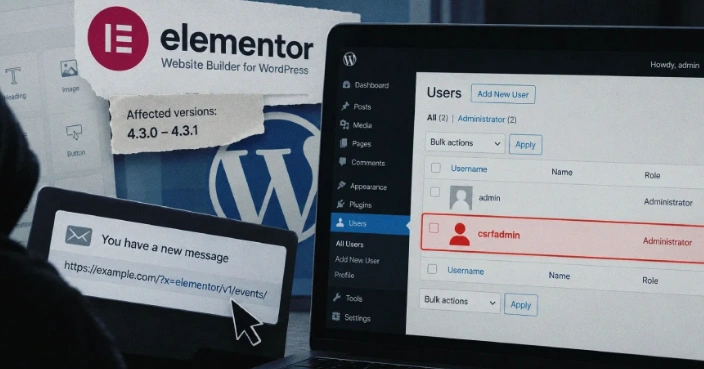
Elementor: одна ссылка и сайт захвачен
В плагине Elementor для WordPress нашли опасную дыру. Злоумышленнику достаточно было отправить администратору сайта ссылку. Если тот открывал её, будучи залогиненным, злоумышленник получал новую учётную запись администратора. Никаких дополнительных условий не требовалось ни форм, ни JavaScript, ни страницы под контролем атакующего.
Затронуты версии 4.3.0 и 4.3.1, которые установлены более чем на 2 миллионах сайтов. Исправление вышло в версии 4.3.2.
Что делать: срочно обновите Elementor до версии 4.3.2.
Oracle PeopleSoft: хакеры обходят защиту
Google предупредила о массовых атаках на Oracle PeopleSoft. Группировка ShinyHunters модифицировала эксплойт так, чтобы обходить защиту веб-приложений. Они кодировали один символ в адресе запроса, и защита не срабатывала. Атаки затронули вузы, технологии, здравоохранение, транспорт и госсектор.
Что делать: установите исправление. Отключите службу управления средой, если она не нужна. Проверьте журналы на подозрительные запросы и каталог PSEMHUB на вредоносные файлы.
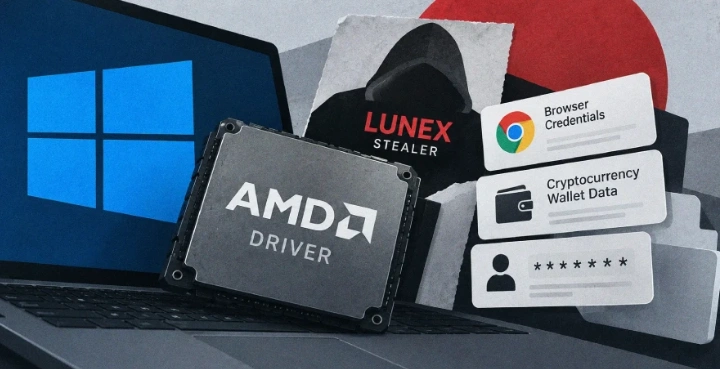
Lunex: шпион, который отключает защиту через драйвер AMD
Через взломанные украинские сайты распространяют шпионскую программу Lunex. Она использует уязвимый драйвер для видеокарт AMD, чтобы отключить защиту на компьютере, оставаясь незамеченной. Защитные программы продолжают работать, но ничего не видят.
Шпион крадёт пароли из семи браузеров, данные криптокошельков и устанавливает постоянный доступ к файлам через скрытую службу в браузере Chrome. Он выдерживает удаление своих файлов, перезагрузку и перезапуск браузера.
Что делать: не открывайте подозрительные файлы из сообщений. Скачивайте программы только с официальных сайтов. Следите за обновлениями системы.
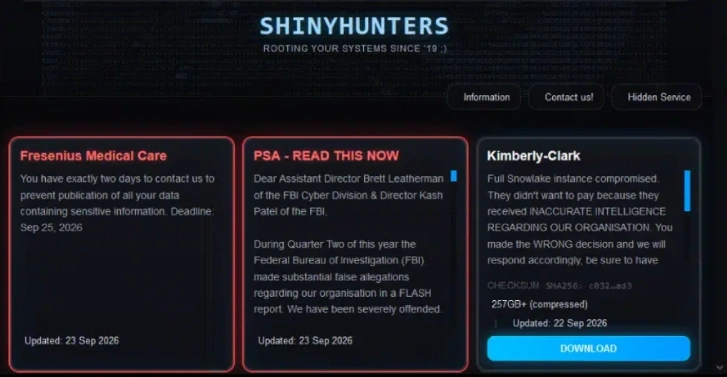
ShinyHunters заявили о взломе ФБР
Группировка ShinyHunters заявила, что взломала ФБР и украла данные нынешних и бывших сотрудников. По их словам, украдено около 2 терабайт данных, включая медицинскую информацию агентов. ФБР подтвердило, что расследует инцидент, но не подтвердило масштаб утечки.Группа заявила, что атака не была финансово мотивирована, а стала ответом на публикацию ФБР, в которой их обвиняли в атаках на образовательные системы. Представитель ShinyHunters сообщил, что для взлома использовалась неизвестная ранее дыра в Oracle PeopleSoft.
Что делать: если вы работали в ФБР или подавали заявление о приёме следите за уведомлениями. Всем остальным стоит помнить: даже крупные организации с серьёзной защитой могут стать жертвой.
Берегите свои аккаунты, обновляйте программы, не передавайте секреты неизвестным сервисам и всегда проверяйте информацию.