Посты

Активные авторы

Теги постов

#Мысли (28) #поэзия (23) #Психология (14) #творчество (10) #Винишко (10) #жизнь (9) #Киберотчёт (7) #Фото (7) #Стихи (7) #Новости (6) #Раздумья (6) #Путешествия (5) #Скука (5) #счастье (5) #факт (5) #Природа (5) #Фильмы (4) #Рисунок (4) #Чат (4) #Лето (4) #Литература (4) #Мемы (3) #Ностальгия (3) #Рукоделие (3) #Крафт (3) #Книги (3) #Флирт (2) #зоопарк (2) #Праздники (2) #Сербия (2) #знакомства (2) #Города (2) #Впечатления (2) #Одиночество (2) #общение (2) #девушка (2) #отношения (2) #Любовь (2) #Chates (2) #Выходные (2) #Ищуподругу (2) #BTS (2) #Писательство (2) #Время (2) #красота (2) #Сон (2) #Современный (1) #шансон (1) #озеро (1) #ЗолотоеКольцо (1)
Аватар

🗞️ Газета «Киберотчёт» 29 сентября 2026 года

Небольшая газета об опасностях интернета, новых угрозах и простых способах защитить себя.

А так же научных новостях и размышлениях .

1790623151_3567413d51.webp


OnePlus: телефон можно взломать без разрешений


Исследователь нашёл две дыры в телефонах OnePlus. Вредоносное приложение, которое пользователь устанавливает сам, может получить полный контроль над устройством без запроса каких-либо разрешений. OnePlus подтвердила дыры ещё в мае, но исправлений до сих пор нет. Компания заявила, что только она решает, когда раскрывать информацию, и пригрозила исследователю судом.Атака работает только если пользователь сам установит вредоносное приложение. Через интернет её запустить нельзя.


Что делать: устанавливайте приложения только из проверенных источников. Следите за обновлениями OnePlus и OPPO.

1790623244_f974e5ea48.webp


Corp MDM: шпион для логистических компаний


Сектор логистики атакует новое шпионское ПО для Android. Злоумышленники создают поддельные страницы Google Play под брендами логистических компаний и распространяют приложение, которое крадёт новые SMS, перенаправляет звонки и следит за устройством.

Приложение маскируется под системную службу и после установки удаляет свой ярлык. Оно крадёт только новые входящие сообщения те, что приходят после получения разрешения. Но этого достаточно: SMS до сих пор используют для одноразовых паролей, сброса паролей и уведомлений о доставке.


Что делать: сотрудникам логистических компаний не скачивать приложения по ссылкам из сообщений. Устанавливать только из официального магазина. Проверять, какие разрешения запрашивает приложение.


Немного Научного : Прежде чем продолжить .

1790624295_119f4a554f.webp


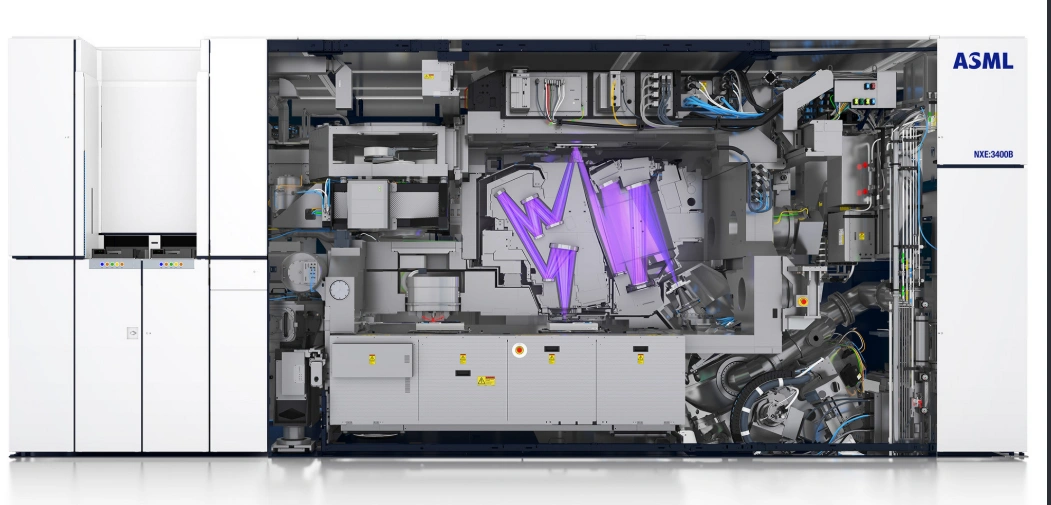
Почему первую машину ASML было так трудно сделать


Может показаться: если всё понятно, взяли и сделали. Но между «работает в лаборатории» и «работает на заводе и приносит деньги» лежала пропасть.

Первая машина доказала, что идея в принципе осуществима. Но она была настолько медленной, что на ней нельзя было заработать.


Главная проблема: света слишком мало

Самая большая трудность была в том, что света катастрофически не хватало.

Прототип обрабатывал примерно 10 пластин в час. Чтобы производство окупалось, нужно было несколько сотен в час, круглосуточно и без остановок.

Почему так медленно? Потому что свет по дороге теряется.

Экстремальный ультрафиолет поглощается почти всем. Поэтому вместо линз зеркала. Но каждое зеркало отражает только 70% света. Остальные 30% теряются.

А зеркал на пути света восемь штук плюс трафарет. Каждый раз теряется треть. В итоге до пластины доходит всего 4% изначального света. Остальные 96% просто исчезают.

Чтобы компенсировать эти потери, источник света должен быть в десять раз мощнее того, что был у прототипа.


Почему американцы сдались

Именно из-за этой сложности американские компании одна за другой вышли из игры.

Intel, Motorola, AMD все они сначала вкладывали деньги и силы. Но когда стало ясно, что между прототипом и рабочей машиной стоят сотни нерешённых инженерных проблем, они отказались.

Это была не жадность и не глупость. Это был трезвый расчёт: слишком дорого, слишком долго, слишком рискованно.


Кто остался и почему

Осталась одна компания из Нидерландов ASML. Она не была самой богатой и не была самой известной. Но она не сдалась.

ASML пошла на то, чего не сделал никто: годами вкладывала деньги в проект, который мог не выстрелить. Она собирала технологии по кусочкам где-то покупала, где-то договаривалась, где-то изобретала сама.

Именно поэтому сегодня в мире есть только одна компания, которая делает такие машины. Не потому, что другие не хотели. А потому, что другие не выдержали.


Что это значит для нас

История с EUV-машинами это не про то, как гениальный изобретатель в гараже сделал чудо.

Это про то, что самые сложные вещи в мире делаются не одним прорывом, а тысячей маленьких шагов, на которые уходят десятилетия. И про то, что иногда побеждает не самый сильный, а самый упрямый.

1790624396_5ee73b267e.webp


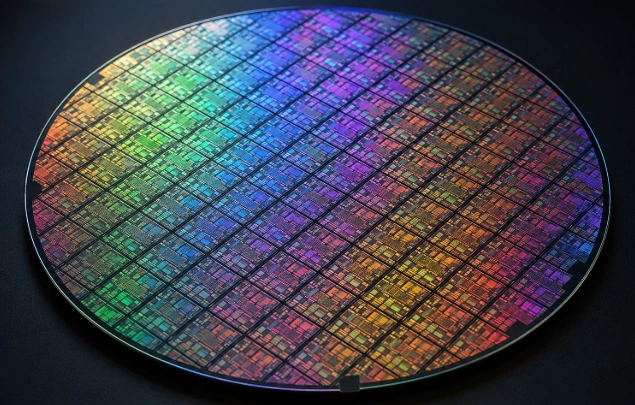
Как делают чипы: объяснение на пальцах

Представте, что вы хотите нарисовать крошечный город на кончике ногтя. Не краской, а так, чтобы каждый домик, каждая дорожка и каждый проводок были настоящими и работали. Именно этим занимается TSMC компания, которая делает чипы для iPhone, видеокарт и почти всего остального.


Вот как это происходит, шаг за шагом.


Шаг 1: Из песка делают идеальный кристалл

Чип начинается с песка. Но не с того, что в песочнице. Песок очищают так тщательно, что в нём не остаётся почти ничего лишнего только кремний.Этот кремний плавят и медленно вытягивают, как свечку. Получается длинный цилиндр идеально ровный кристалл. Его разрезают на тонкие круглые пластины, как колбасу. Эти пластины полируют до зеркального блеска.Одна такая пластина это будущая «клумба», на которой вырастут сотни чипов.


Шаг 2: На пластину «печатают» схему

Теперь на пластину нужно нанести рисунок схему чипа. Это как трафарет, только вместо краски свет.Пластину покрывают специальным составом, который реагирует на свет. Потом через трафарет светят на него. Где свет попал состав меняется. Потом лишнее смывают. Остаётся рисунок.Проблема в том, что рисунок микроскопический. Транзисторы на современных чипах в тысячи раз тоньше человеческого волоса. Обычный свет слишком «толстый» для таких линий.


Шаг 3: Свет, которого почти не существует

Чтобы нарисовать такие тонкие линии, нужен особый свет экстремальный ультрафиолет. Он не встречается в природе и его нельзя получить из обычной лампочки.Как его делают? Берут капельки олова, разгоняют их до огромной скорости и бьют по ним лазером. Капельки превращаются в раскалённую плазму и вспыхивают этим самым светом.

Свет этот настолько «нежный», что его поглощает воздух. Поэтому вся машина работает в вакууме, а вместо линз специальные зеркала.Машину для этого света делает только одна компания в мире ASML из Нидерландов. Одна такая машина стоит больше 100 миллионов долларов. Их покупают единицы компаний на всей планете.


Шаг 4: Слой за слоем

Один рисунок это ещё не чип. Настоящий процессор состоит из десятков слоёв. Представьте, что вы рисуешь город: сначала дороги, потом дома, потом провода, потом крыши. Каждый слой отдельная операция.И так сотни раз. Пластина ездит от одного станка к другому. По потолку цеха тянется автоматическая дорога, по которой контейнеры с пластинами скользят сами. Люди внутрь почти не заходят: одна пылинка может испортить всё.Освещение в цехах жёлтое. Не для красоты жёлтый свет не портит светочувствительный состав на пластинах.


Шаг 5: Проверка и упаковка

Когда все слои готовы, каждый будущий чип проверяют прямо на пластине. Работающие помечают, бракованные выбрасывают. Потом пластину разрезают на отдельные кусочки. Каждый кусочек это кристалл будущего процессора. Его кладут в корпус, подключают контакты, закрывают крышкой. Всё, чип готов.


Почему это называют «инопланетной технологией»

Потому что всё это работает на пределе физики.

Чтобы напечатать один слой схемы, нужно:


- получить свет из плазмы олова

- провести его через вакуум

- совместить с точностью до долей нанометра

- повторить это десятки раз

- не допустить ни одной пылинки


И так круглосуточно, без остановки. Именно поэтому чипы TSMC считаются одними из самых сложных вещей, которые когда-либо делал человек.
1790622479_4b07743b7f.webp


WordPress: обновиться нужно прямо сейчас


В WordPress нашли очень опасную дыру. Злоумышленник без пароля и логина мог заставить сайт запустить чужой код. Достаточно было, чтобы на сервере оказался нужный файл, а тема сайта имела папку с определённым названием.

Исправление вышло 22 сентября. Уже через несколько часов хакеры начали массово атаковать сайты. Они записывали вредоносные файлы во временные папки и пытались получить контроль над сервером. Американское агентство по кибербезопасности добавило эту дыру в список уже используемых и потребовало от госучреждений закрыть её в течение трёх дней.


Что делать: обновите WordPress до последней версии. Если у вас включены автоматические обновления, сайт уже мог обновиться сам. Проверьте. Если обновиться нельзя отключите комментарии и следите за подозрительными файлами на сервере


1790622616_02016c367b.webp


Check Point: атаки на серверы управления


Злоумышленники использовали неизвестную ранее дыру в сервере управления Check Point. Она позволяла без входа в систему запускать на сервере вредоносные скрипты. Атаки начались ещё в июле, а исправление вышло только 22 сентября.

Затронуты многие версии, включая R82, R81.20 и R81.10. Отдельно Check Point предупредила о попытках взлома VPN в брандмауэрах Spark. Атакующие использовали поддельные сертификаты с подозрительными именами.


Что делать: обновите серверы управления и брандмауэры. Если обновление невозможно используйте временные меры защиты, описанные производителем. Проверьте журналы на подозрительные входы.


1790622634_4476427e84.webp


F5: захват серверов без пароля


В продуктах F5 BIG-IP нашли критическую дыру. Злоумышленник без логина мог выполнить код на сервере, который выдаёт токены доступа для приложений. Американское агентство по кибербезопасности добавило дыру в список уже используемых и дало федеральным агентствам три дня на исправление.


Что делать: установите горячее исправление для своей версии. Если невозможно запросите у F5 временную защиту. Проверьте журналы на повторяющиеся ошибки входа и подозрительные команды.


1790622661_3ccf32db62.webp


cPanel: любая учётная запись хостинга могла захватить сервер


В cPanel нашли три дыры. Самая опасная позволяла любому владельцу хостинг-аккаунта выполнить код от имени главного администратора сервера и получить полный контроль. Вторая дыра в плагине WP Toolkit позволяла менять базы данных других клиентов. Третья читать чужие календари и контакты.


Что делать: обновите cPanel и WHM до последней версии. Отдельно обновите WP Toolkit до версии 6.11.3. Временных обходных путей производитель не предложил.


1790623007_0e0d04c99a.webp


Next.js: опасная генерация картинок


В популярном фреймворке Next.js нашли дыру в функции, которая создаёт картинки для соцсетей. Если приложение подставляло в картинку данные от пользователя, злоумышленник мог выполнить код на сервере.


Что делать: обновитесь до версии 16.3.6. Если обновление невозможно не позволяйте пользовательским данным попадать в генерацию картинок.


1790622925_bf94731c92.webp


Elementor: одна ссылка и сайт захвачен


В плагине Elementor для WordPress нашли опасную дыру. Злоумышленнику достаточно было отправить администратору сайта ссылку. Если тот открывал её, будучи залогиненным, злоумышленник получал новую учётную запись администратора. Никаких дополнительных условий не требовалось ни форм, ни JavaScript, ни страницы под контролем атакующего.

Затронуты версии 4.3.0 и 4.3.1, которые установлены более чем на 2 миллионах сайтов. Исправление вышло в версии 4.3.2.


Что делать: срочно обновите Elementor до версии 4.3.2.


1790623035_b35687e09d.webp


Oracle PeopleSoft: хакеры обходят защиту


Google предупредила о массовых атаках на Oracle PeopleSoft. Группировка ShinyHunters модифицировала эксплойт так, чтобы обходить защиту веб-приложений. Они кодировали один символ в адресе запроса, и защита не срабатывала. Атаки затронули вузы, технологии, здравоохранение, транспорт и госсектор.


Что делать: установите исправление. Отключите службу управления средой, если она не нужна. Проверьте журналы на подозрительные запросы и каталог PSEMHUB на вредоносные файлы.


1790623120_870e7cff6d.webp


Lunex: шпион, который отключает защиту через драйвер AMD


Через взломанные украинские сайты распространяют шпионскую программу Lunex. Она использует уязвимый драйвер для видеокарт AMD, чтобы отключить защиту на компьютере, оставаясь незамеченной. Защитные программы продолжают работать, но ничего не видят.

Шпион крадёт пароли из семи браузеров, данные криптокошельков и устанавливает постоянный доступ к файлам через скрытую службу в браузере Chrome. Он выдерживает удаление своих файлов, перезагрузку и перезапуск браузера.


Что делать: не открывайте подозрительные файлы из сообщений. Скачивайте программы только с официальных сайтов. Следите за обновлениями системы.


1790623199_5184d687e7.webp


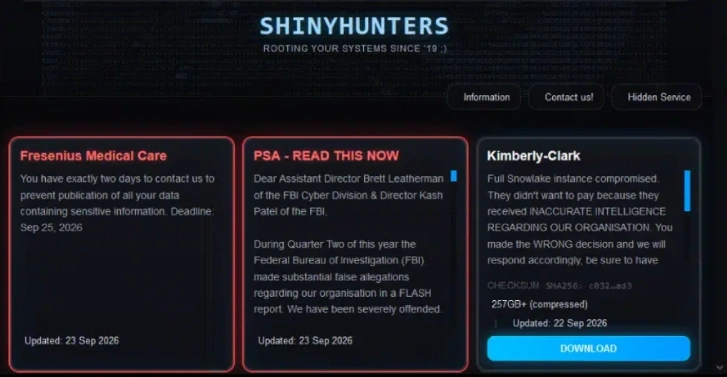
ShinyHunters заявили о взломе ФБР


Группировка ShinyHunters заявила, что взломала ФБР и украла данные нынешних и бывших сотрудников. По их словам, украдено около 2 терабайт данных, включая медицинскую информацию агентов. ФБР подтвердило, что расследует инцидент, но не подтвердило масштаб утечки.Группа заявила, что атака не была финансово мотивирована, а стала ответом на публикацию ФБР, в которой их обвиняли в атаках на образовательные системы. Представитель ShinyHunters сообщил, что для взлома использовалась неизвестная ранее дыра в Oracle PeopleSoft.


Что делать: если вы работали в ФБР или подавали заявление о приёме следите за уведомлениями. Всем остальным стоит помнить: даже крупные организации с серьёзной защитой могут стать жертвой.


Берегите свои аккаунты, обновляйте программы, не передавайте секреты неизвестным сервисам и всегда проверяйте информацию.

0/5000
?

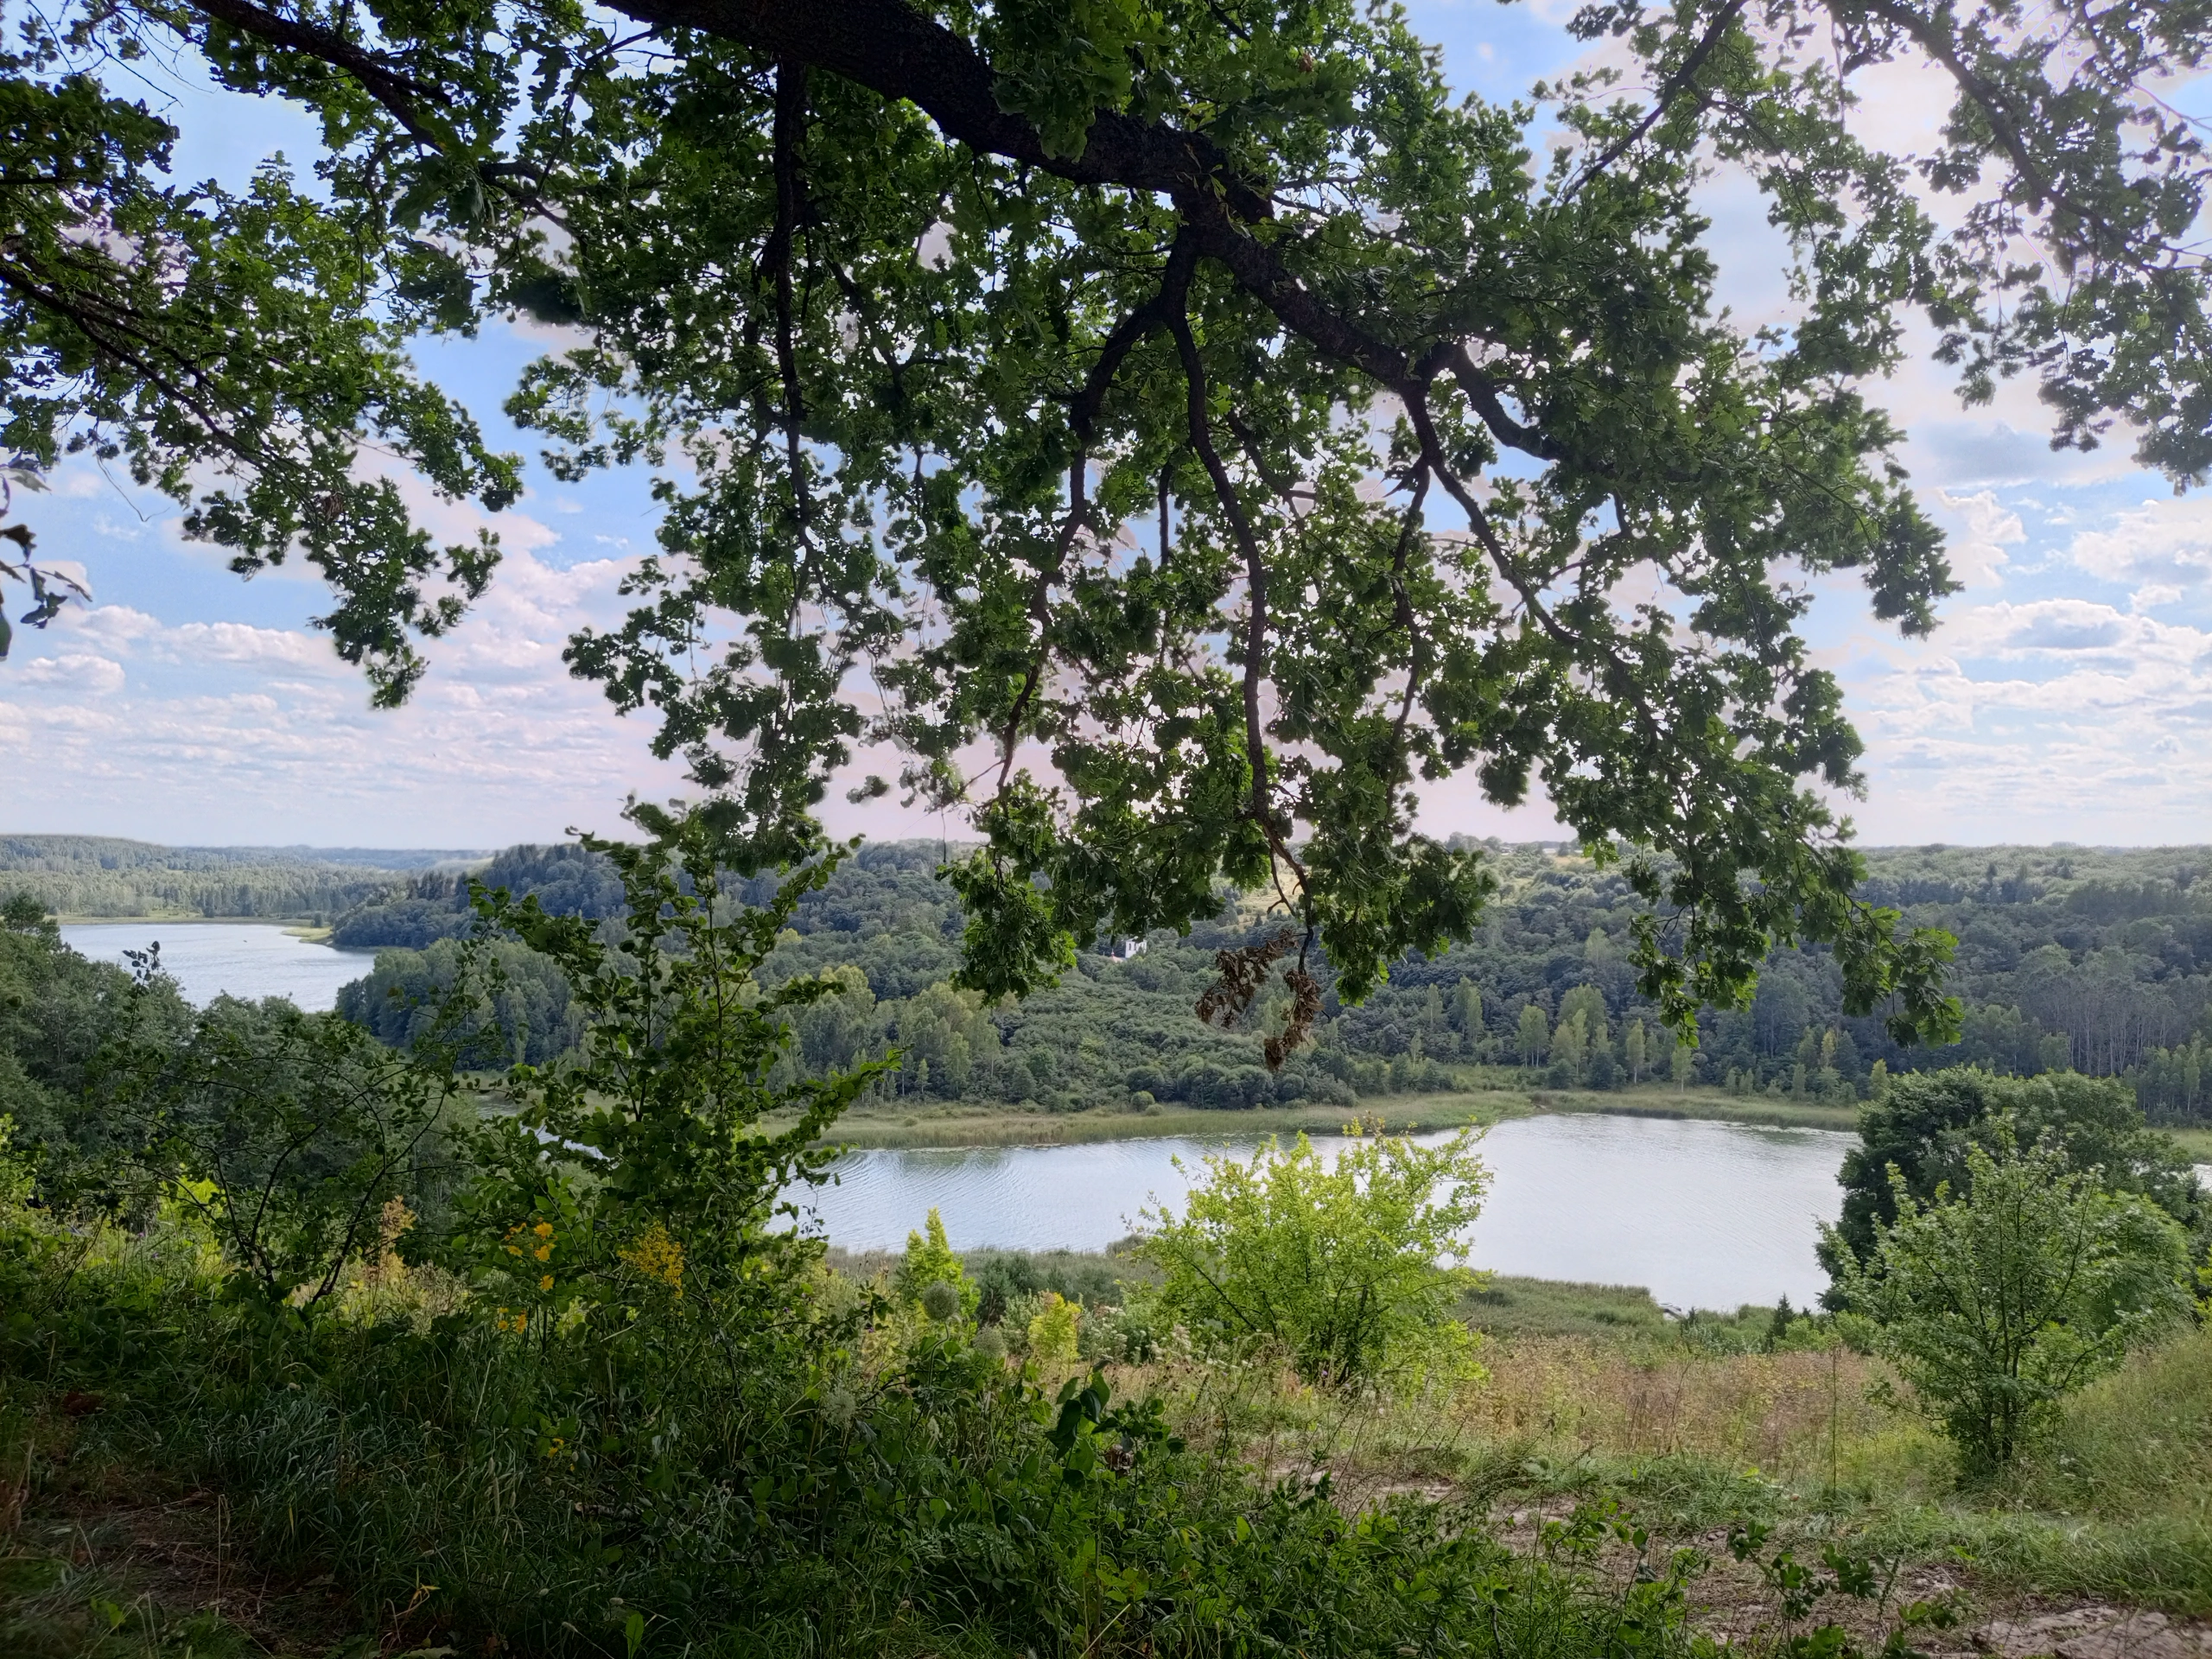
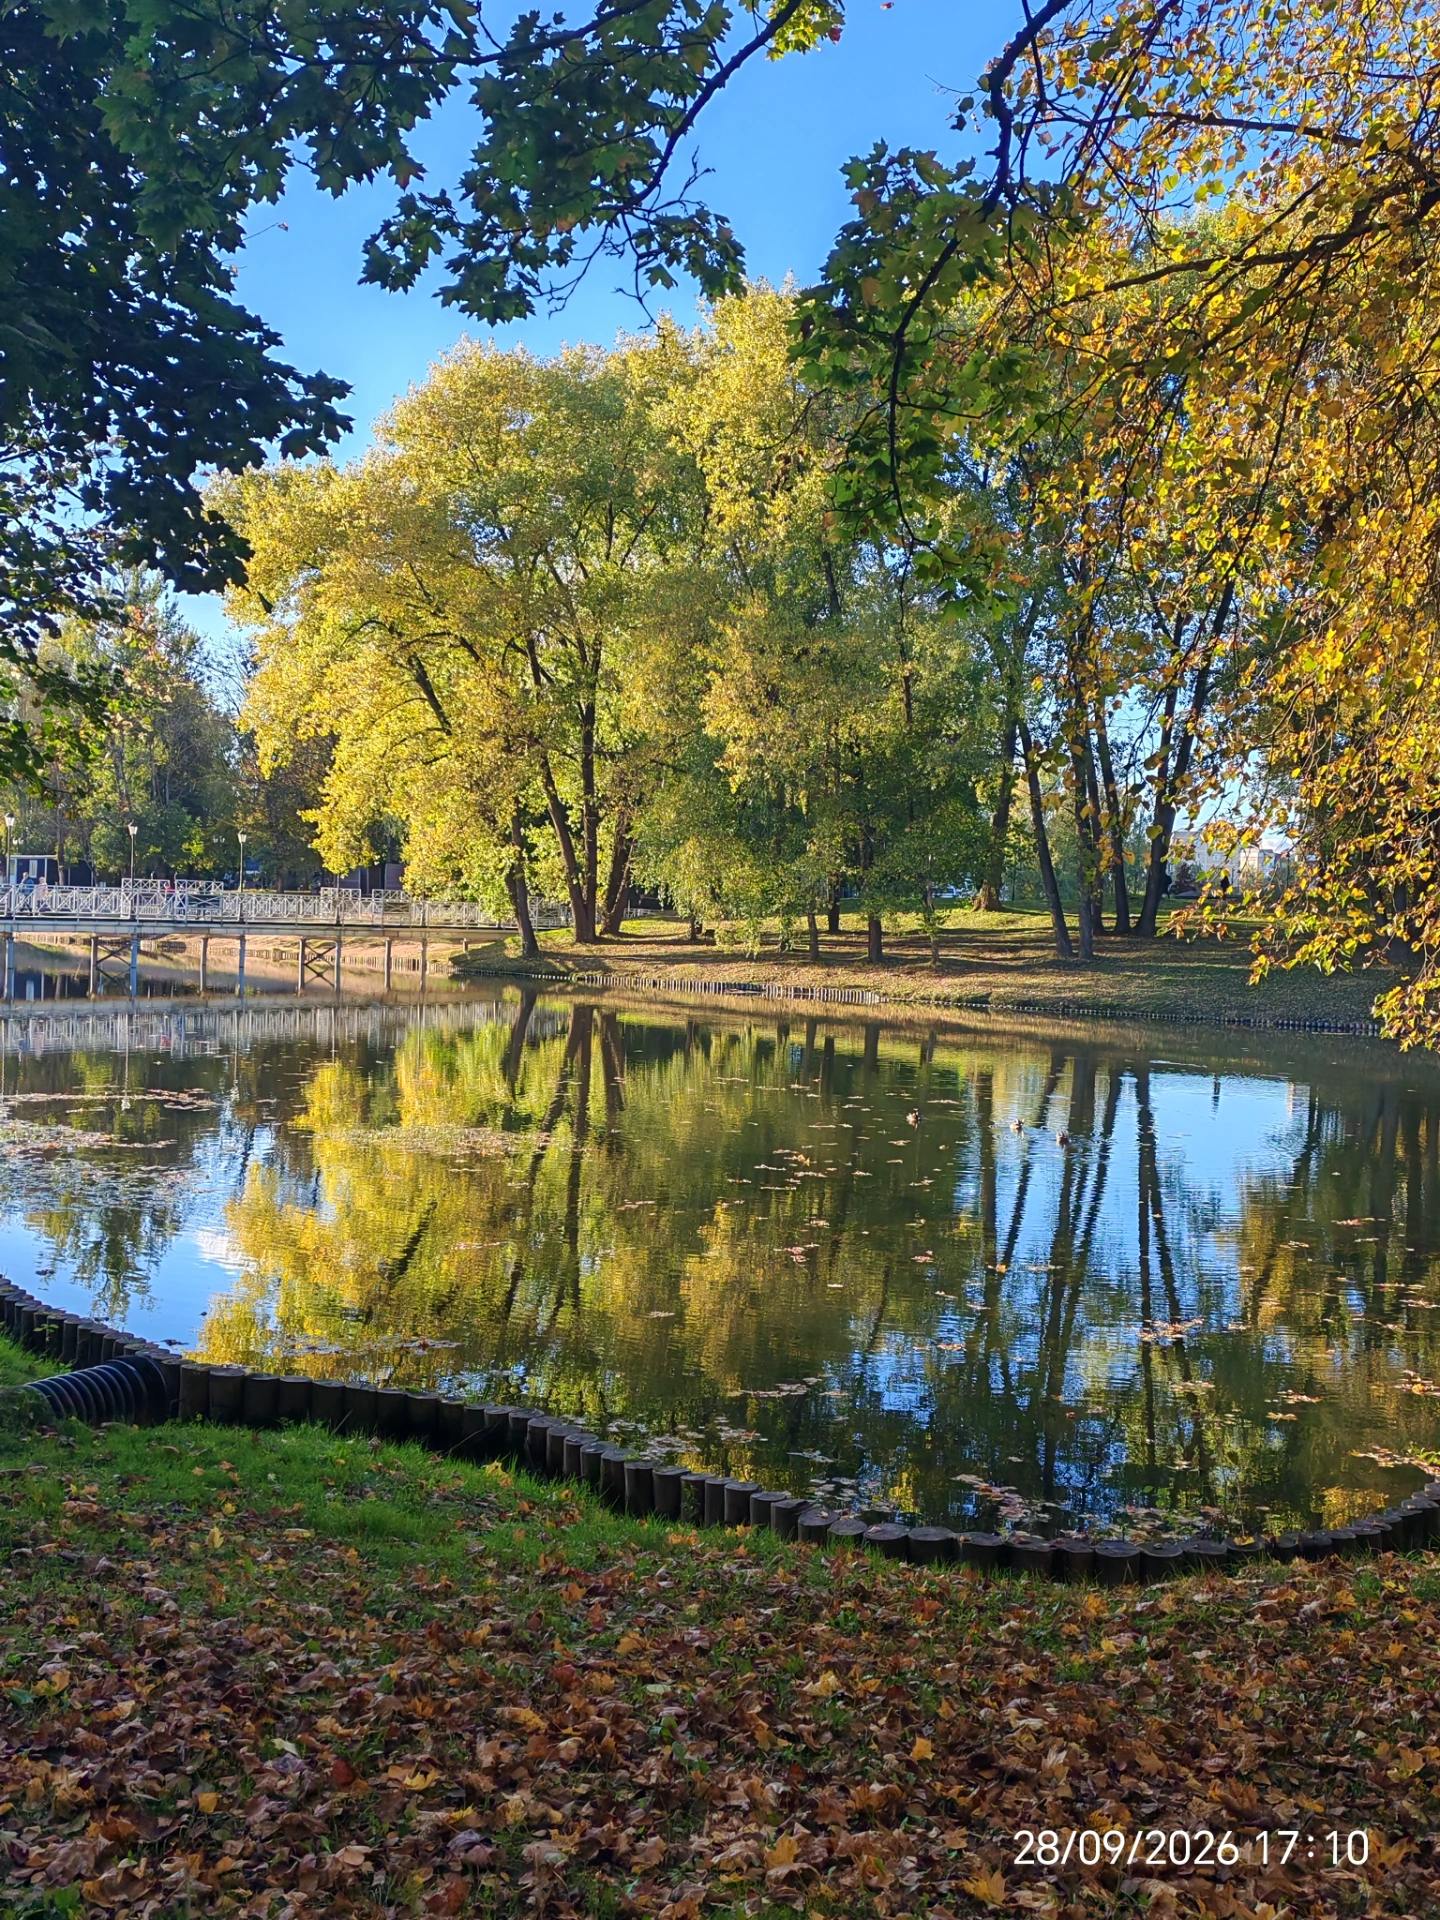
Сколько же в России красивых мест! Может кому-то такие пейзажи покажутся ничем не примечательными или даже обыйденными. Но для меня фото таких мест, это не просто картинка, а отдельное воспоминание о каждом путешествии, пусть и небольшом.

1790623319_e692b33253.webp

А Вам нравятся подобные фото?
Нравятся! Ведь они воодушевляют! 100% (12)
Ничего особенного в этом не вижу. 0% (0)
Аватарразвернуть
Изображение природа вообще удивительна и прекпасна
•
развернуть
Фото отличный, просто не многие отдыхаю культурно и с наслаждением !
0/5000
Аватар

1790566592_5528fbee85.webp

Всем привет, думаю что тут будет у меня блог про мою жизнь, творчество

Аватарразвернуть
Привет! Интересно, в каком направлении творчество
?
развернуть
Прекрасная идея!!!
Аватарразвернуть
Грандиозно !!!
Аватарразвернуть
У вас число на календаре неправильное
))
•
развернуть
А что творишь?
?
развернуть
Интересно будет узнать о творчестве
•
развернуть
Ну давайте, пишите будни преподователя , ждём-с.
Аватарразвернуть
Удачи Вам в Ваших начинаниях!
0/5000
Аватар

Улететь и не вернуться.

Не дождаться,

Не прийти...

Мне хотелось улыбнуться,

Твоей тени в далеке.


Не посмею вселед ступать я

По местам, где ты ходил.

Ты не вспомнишь,

Не заметишь...

Это я там позади.


Не коснёшься ты рукою,

Не прошепчешь ты слова.

Даже вглядом не одаришь...

Даже знака не подашь.

0/5000
Аватар

🗞️ Газета «Киберотчёт» 22 сентября 2026 года

Небольшая газета об опасностях интернета, новых угрозах и простых способах защитить себя.

А так же научных новостях и размышлениях .


1790094672_369023d01d.webp


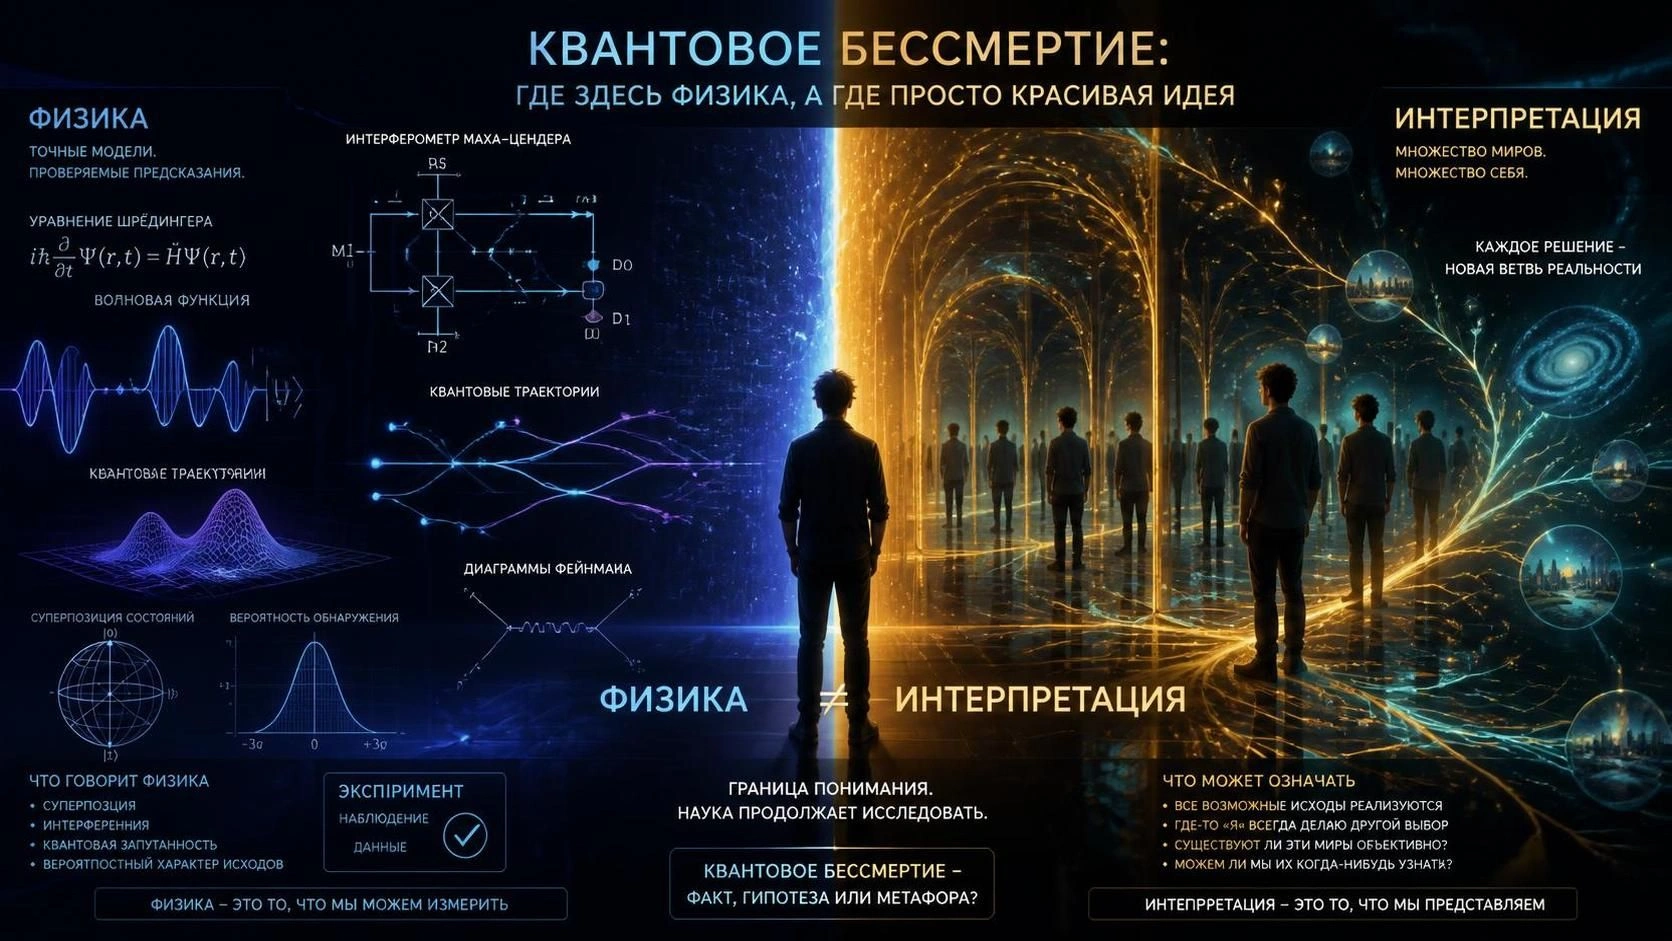
Квантовое бессмертие: где здесь физика, а где просто красивая идея


Есть такая теория «квантовое бессмертие». Звучит она так: мы якобы никогда не умираем, потому что при любой смертельной опасности сознание «перескакивает» в другой мир, где мы выжили. Попал под машину в одном мире погиб, а в другом остался жив, и именно там продолжаешь себя осознавать.

Но если разобраться спокойно, эта идея держится на очень зыбких предположениях.


Откуда вообще взялась мысль про «другие миры»


Теория опирается на одну из трактовок квантовой физики так называемую «многомировую». По ней каждый раз, когда частица может повести себя по-разному, все варианты якобы происходят сразу, но в разных мирах. Отсюда и вывод: раз есть мир, где ты выжил, значит, твоё сознание всегда окажется именно там.

Проблема в том, что сама многомировая трактовка это не доказанный факт, а одна из многих интерпретаций. Её нельзя проверить опытом. Мы не можем заглянуть в «другой мир» и убедиться, что он есть. То есть вся теория квантового бессмертия стоит на фундаменте, который сам никем не подтверждён.


Про «энергию всей вселенной»


Иногда в защиту теории приводят такой довод: мол, чтобы просчитать все квантовые варианты, нужна мощность, которой не хватит даже всей нашей вселенной, а значит, расчёты «уходят» в другие измерения.

Но здесь путают две разные вещи. Да, чтобы точно смоделировать квантовые процессы даже в небольшом кусочке мозга, нужны чудовищные вычислительные ресурсы, которых у нас нет. Но это говорит только о сложности расчётов, а не о том, что существуют другие миры и что мы туда переселяемся.

И ещё важный момент: мы даже за пределы своей солнечной системы толком не выбрались. Мы не знаем, есть ли у вселенной границы, что за ними и как всё устроено. Утверждать, что «нужна энергия из других миров», когда мы не понимаем даже границы своей собственной вселенной, это не наука, а фантазия, поданная как факт.


«Это не я, а моя копия»


Даже если предположить, что другие миры существуют, есть очень серьёзная проблема. В том мире, где «ты выжил», находишся не ты, а твоя точная копия. Она состоит из других атомов, у неё другая история, пусть и почти такая же. С точки зрения физики это отдельный человек, а не продолжение тебя.

То есть даже в самой теории получается, что умираешь ты, а живёт кто-то другой, очень на тебя похожий. А значит, никакого личного бессмертия тут нет есть лишь копия, которая считает себя тобой.


Связь с квантовым гашением


Эта тема перекликается с тем, о чём мы говорили раньше с квантовым гашением. Вполне возможно, что всё это устроено гораздо проще, чем кажется. Человечество уже создавало похожие алгоритмы и механизмы, и природа вполне может работать по схожим принципам, без всяких «перескоков» между мирами.


Итог


Квантовое бессмертие красивая идея, но пока это только идея. У неё нет ни доказательств, ни проверяемых опытов. Она опирается на неподтверждённую трактовку квантовой физики, на путаницу между «сложно посчитать» и «значит, есть другие миры», и на подмену: вместо тебя выживает твоя копия. Так что относиться к таким заявлениям стоит осторожно как к интересной гипотезе, а не как к научному факту.


1790096360_b28b55e6b0.webp


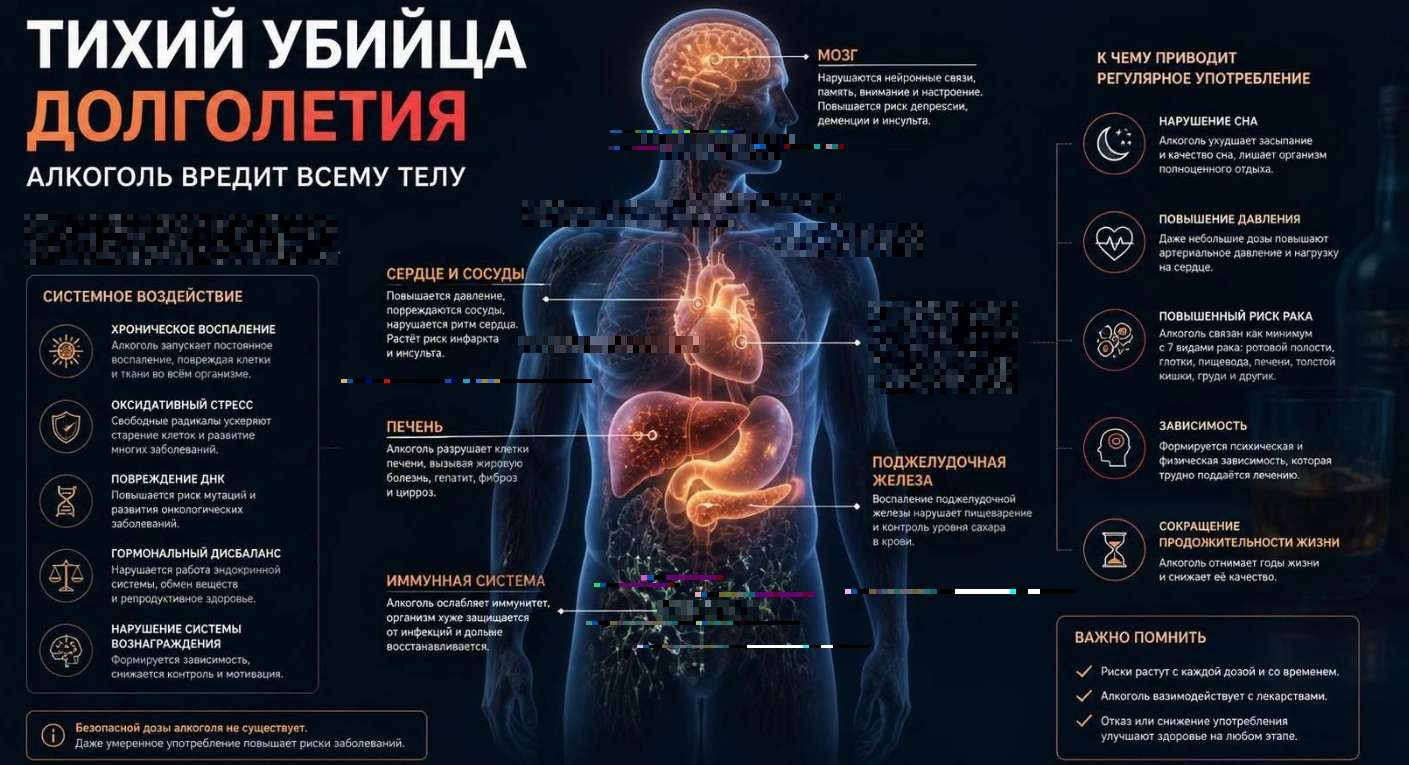
Тихий убийца долголетия: почему алкоголь вредит всему телу


Алкоголь это не просто «вредная привычка» и не «умеренное удовольствие». С точки зрения современной науки это вещество, которое бьёт по каждой системе организма, начиная с самых глубоких уровней ДНК и клеточных энергостанций и заканчивая жизненно важными органами. Ниже то, что происходит с телом, если смотреть на алкоголь честно.


Уровень 1: ДНК и теломеры программа старения


Теломеры это защитные «колпачки» на концах хромосом. Каждый раз, когда клетка делится, они укорачиваются. Когда теломеры становятся слишком короткими, клетка перестаёт делиться и погибает. Короткие теломеры связаны с возростными болезнями : болезнью Альцгеймера, раком, ишемической болезнью сердца.


Крупнейшее исследование на 245 000 человек в UK Biobank, опубликованное в Molecular Psychiatry, показало причинно-следственную связь между алкоголем и укорочением теломер. Учёные применили метод менделевской рандомизации это способ отделить действие самого алкоголя от других факторов вроде дохода или образа жизни. Вывод: алкоголь напрямую повреждает ДНК в теломерах, ускоряя биологическое старение. То есть даже если вы выглядите молодо, на клеточном уровне алкоголь «сматывает» вашу жизнь быстрее.


Отдельное исследование 2026 года на средиземноморской популяции подтвердило: у людей, потребляющих больше алкоголя, теломеры короче, а биологический возраст по эпигенетическим часам выше. Организм изнашивается не по паспорту, а по реальному состоянию клеток и алкоголь ускоряет этот износ.


Уровень 2: Митохондрии энергия жизни


Митохондрии это крошечные «электростанции» внутри клеток. Они превращают пищу в энергию, которой пользуется всё тело. От их работы зависит, насколько хорошо вы себя чувствуете, как быстро восстанавливаетесь и как долго живёте.

Алкоголь повреждает митохондрии двумя путями. Во-первых, при его переработке образуется ацетальдегид токсичное вещество, которое атакует митохондриальную ДНК и мембраны. Во-вторых, алкоголь вызывает окислительный стресс: в клетках накапливаются агрессивные молекулы, которые разрушают митохондрии быстрее, чем организм успевает их чинить. Результат клетки получают меньше энергии, хуже работают и раньше стареют.


Уровень 3: Печень первый удар, но не единственный


Печень перерабатывает алкоголь, и именно она страдает первой. Жировая болезнь печени развивается даже у «умеренно пьющих». Со временем это переходит в фиброз, затем в цирроз необратимое замещение здоровой ткани рубцовой. Алкоголь официально признан причиной рака печени.

Но печень лишь начало. Алкоголь вызывает как минимум семь видов рака: полости рта, глотки, гортани, пищевода, прямой и толстой кишки, печени и груди у женщин. В 1988 году Международное агентство по изучению рака классифицировало алкоголь как канцероген группы 1 ,ту же категорию, что табак и асбест.


Уровень 4: Сердце и сосуды миф о «полезном» бокале


Долгое время бытовало мнение, что красное вино полезно для сердца. Современные данные это опровергают. Алкоголь повышает давление, увеличивает риск аритмий, ослабляет сердечную мышцу и способствует накоплению жира вокруг сердца. Даже небольшие дозы связаны с повышенным риском сердечно-сосудистых заболеваний.


Уровень 5: Мозг и нервная система


Алкоголь нейротоксин. Он проникает через гематоэнцефалический барьер и повреждает нейроны. Хроническое употребление уменьшает объём мозга, ухудшает память, снижает способность к обучению и повышает риск деменции. Укорочение теломер, о котором говорилось выше, напрямую связано с болезнью Альцгеймера. Мозг не восстанавливается так, как печень не все потерянные нейроны не возвращаются.


Уровень 6: Иммунитет и кишечник

Алкоголь нарушает баланс кишечных бактерий, делает стенки кишечника более проницаемыми (так называемый «дырявый кишечник») и позволяет токсинам проникать в кровь. Иммунная система ослабевает, организм хуже сопротивляется инфекциям и хуже восстанавливается после болезней. Более того алкоголь по сути , если так можно выразиться ворует ваши витамины (белки) что приводит дополнительно к ослаблению имунитета . Так же если учесть прочитанное ранее , то почти несуществует органа которого бы алкоголь не затрагивал .


Уровень 7: Гормоны и репродукция


У женщин алкоголь повышает уровень эстрогена, что связано с раком груди. У мужчин он снижает тестостерон, ухудшает качество спермы и может приводить к эректильной дисфункции. Алкоголь во время беременности вызывает необратимые нарушения развития плода.


«Но я пью немного»

Это самое опасное заблуждение. Всемирная организация здравоохранения заявляет прямо: безопасного уровня потребления алкоголя не существует. Риск начинается с первой капли. Более того, половина всех случаев рака, связанных с алкоголем, в Европейском регионе ВОЗ приходится на «лёгкое» и «умеренное» питьё меньше 1,5 литра вина в неделю.


Итог

Алкоголь не «бьёт по одному органу». Он действует системно: укорачивает теломеры, разрушает митохондрии, вызывает рак, губит нейроны, ослабляет сердце и иммунитет. Это не морализаторство это то, что показывают исследования на сотнях тысяч людей. Каждая доза это тихий шаг к более короткой и более болезненной жизни.

Если вы не пьёте не начинайте. Если пьёте сокращение или полный отказ снижает риск, и это подтверждено наукой.


1790092529_98a73f6723.webp

Иран следит за людьми через Telegram


Спецслужбы США, Британии и Нидерландов рассказали о вредной программе для Windows, которой иранская разведка следит за недовольными, журналистами и активистами. Программа управляется через Telegram, умеет копировать почту и переписку, делать снимки экрана и включать микрофон.

Её присылают в сообщении, выдавая себя за знакомого или техподдержку. Файл выглядит как Pictory, KeePass, Telegram, RunwayML, Norton или Adobe Flash. После открытия ставится вредная программа, прописывается в автозапуск и прячется от антивируса.

Как защититься:


- не открывайте файлы из сообщений и по ссылкам

- скачивайте программы только с официальных сайтов

- держите систему и антивирус обновлёнными

- не игнорируйте предупреждения системы


1790092874_68f607e4e2.webp


Google закрыл дыру в модеме Pixel


В сотовом модеме Pixel нашли серьёзную уязвимость. Атака возможна удалённо и без действий человека: жертве не нужно ни нажимать, ни открывать файл. Всё происходит тихо.

Google выпустил сентябрьское обновление, закрывающее 110 проблем.


Что делать: «Настройки» → «Безопасность и конфиденциальность» → обновить телефон.


1790093009_8f18e97696.webp


Parallels Desktop: обычный пользователь Mac может получить root


В программе Parallels Desktop для Mac нашли дыру, позволяющую обычному пользователю получить высшие права. Исправление есть в версии 27, но её нельзя поставить на Intel Mac. Пользователям Intel советуют остаться на версии 26, где исправления нет.


Пока обновление невозможно, ограничьте число людей, которые могут входить в этот Mac локально.


1790092898_7025b9c528.webp


BIND 9:14 дыр, одна роняет DNS-сервер одним запросом


Вышли BIND 9.20.29 и 9.21.26, закрывающие 14 проблем. Одна из них позволяет уронить сервер, отвечающий по защищённому DNS через HTTPS, одним запросом без учётной записи. Другая роняет сервер запросом особого типа. Остальные требуют подготовленных данных от сервера атакующего.


Обновитесь до 9.20.29 или 9.21.26. Старая ветка 9.18 больше не поддерживается, исправлений для неё нет.


1790092936_c31c37dee9.webp


WordPress: комментарий мог привести к взлому сервера


В WordPress нашли дыру: анонимный посетитель мог оставить комментарий со скрытым скриптом. Если администратор открывал страницу с ним, скрипт мог выполнить код на сервере.


Исправлено в версии 7.1.1. Также вышли 7.0.5 и 6.9.8. Если обновиться нельзя, отключите комментарии.


1790092971_68768be37d.webp


Linux: проблемы с ядром root-доступ, атаки и выход из виртуальной машины


За последние дни вокруг ядра Linux сразу несколько тревожных новостей. Во-первых, исследователь опубликовал готовые эксплойты для четырёх дыр, каждая из которых позволяет обычному локальному пользователю получить root высший уровень доступа на машине. Ядро уже исправлено, но эксплойты публичны, поэтому старые ядра нужно срочно обновить.


Обновитесь до ядра с исправлениями: 5.10.270, 5.15.221, 6.1.188, 6.6.157, 6.12.109, 6.18.50, 7.2.4. Если это невозможно отключите непривилегированные пространства имён пользователя.


Во-вторых, три дыры в ядре Linux уже используют в реальных атаках. Агентство по кибербезопасности США добавило их в список уже используемых. Они позволяют локальному пользователю уронить систему, испортить шифрование или повысить права. Red Hat подтвердила атаки и советует закрыть их в первую очередь.

В-третьих, в коде виртуализации для процессоров ARM64 нашли дыру: гостевая виртуальная машина может читать и писать память хозяина и вырваться наружу. Исправление в Linux 6.18.51, 7.2.5 и 7.3-rc1. Атака работает только при включённой вложенной виртуализации, а на ARM64 она по умолчанию выключена.


Берегите свои аккаунты, обновляйте программы, не передавайте секреты неизвестным сервисам и всегда проверяйте информацию.

0/5000

Доступно после входа

Авторизуйтесь, чтобы читать, публиковать и комментировать посты.