🗞️ Газета «Киберотчёт» 12 сентября 2026 года
Небольшая газета об опасностях интернета, новых угрозах и простых способах защитить себя.

В GitLab нашли опасную ошибку: атакующие могли читать файлы сервера
В GitLab платформе, где разработчики хранят исходный код и управляют выпуском программ, обнаружили крайне опасную проблему. При определённых условиях злоумышленник мог получить доступ к файлам сервера без учётной записи. Среди таких файлов могли оказаться настройки программ, пароли, ключи доступа и другие секреты. Проблема затрагивала самостоятельно установленные версии GitLab. Облачная версия GitLab.com уже обновлена. Компания выпустила исправленные версии 19.1.8, 19.2.6 и 19.3.2. После раскрытия информации исследователи заметили попытки проверить уязвимые серверы через интернет.
Что делать организациям:
- срочно обновить собственный сервер GitLab
- проверить, доступен ли он из интернета
- изучить журналы работы сервера
- после обновления заменить пароли, ключи и другие секреты, которые могли храниться на GitLab
- если GitLab не должен быть доступен извне, временно ограничить такой доступ
Обычным пользователям GitLab.com ничего устанавливать вручную не нужно. Важно лишь не вводить пароли на подозрительных страницах, которые могут копировать внешний вид GitLab.

Почему к новостям о нейросетях нужно относиться осторожно
Я не люблю рассказывать новости о нейросетях без необходимости, потому что у таких историй часто есть сразу две стороны.Я знаю, как работают нейросети и какие проблемы могут возникать из-за их галлюцинаций. Нейросеть может уверенно написать неправду, придумать источник или выдать ошибочный ответ за проверенный факт. В бизнесе, медицине, программировании и других областях такая ошибка может привести к финансовым потерям, поломке системы, проблемам с безопасностью или даже с законом.Кроме того, нейросети часто применяют для мошенничества, массовой пропаганды, слежки, создания вредных программ и давления на людей. Это уже само по себе создаёт серьёзные проблемы.
Отдельная проблема это слишком сильный рекламный шум. Иногда создаётся впечатление, будто нейросети уже полностью заменили специалистов и вот-вот изменят абсолютно всё.
Из-за этого появляется ощущение несуществующей нейросетевой революции. На практике многие системы по-прежнему ошибаются, плохо понимают контекст и требуют постоянной проверки человеком.Показательный пример связан с математической проблемой Навье-Стокса. Это одна из так называемых задач тысячелетия. Она связана с уравнениями, которые описывают движение жидкостей и газов. За её решение полагается приз в один миллион долларов.
Математик Тристан Бакмастер из Нью-Йоркского университета и математик Левент Альпёге, работающий в Anthropic, несколько лет продвигались в изучении этой проблемы.
В своей работе они использовали нейросетевые инструменты, в том числе СhatGPT , Codex и Claude. Их подход основывался на идеях Диего Кордобы и Луиса Мартинеса-Зороа.
Затем OpenAI заявила, что её внутренняя нейросетевая система смогла найти решение проблемы Навье-Стокса примерно за 88 часов. Компания использовала около десяти тысяч нейросетевых агентов, которые обменялись миллионами сообщений и потратили огромное количество вычислительных ресурсов.
После этого Бакмастер заявил, что информация о работе его команды могла попасть в OpenAI ещё до публикации их результатов. По его словам, компания начала использовать похожий подход после того, как узнала об их продвижении. OpenAI это отрицает и утверждает, что решение было получено самостоятельно. Компания также заявила, что не видела их материалы до публикации, хотя признала, что не может полностью исключить влияние обезличенных данных, которые могли использоваться для улучшения моделей.Кроме того, по словам Бакмастера, сотрудник OpenAI Себастьян Бубек пытался убедить его убрать Альпёге из числа авторов, потому что тот работает в Anthropic компании-конкуренте OpenAI.
Бакмастер также утверждал, что после отказа столкнулся с давлением и разговорами о возможных проблемах с карьерой. Поэтому эту историю нельзя просто представить как «нейросеть сама всё решила после множества генераций».
Здесь есть вопросы об авторстве, использовании чужих идей и о том, кому должны принадлежать заслуги.Это не только проблема OpenAI или Anthropic. Похожие вопросы возникают вокруг разных нейросетевых компаний и лабораторий: кому принадлежат результаты, использовались ли пользовательские материалы для обучения (ДА), могла ли модель украсть чужую работу (ДА) и насколько честно компания преписывает чужой вклад своей системе (очень часто).
То же касается найма сотрудников. В разных странах начальство возмущается из-за того, что люди обходят автоматические фильтры и проверки, чтобы получить работу.
Работодатели говорят, что это нечестно. Но и сами компании играют нечестно, когда доверяют судьбу кандидатов автоматическим системам, которые могут ошибаться, отказывать хорошим специалистам и оценивать человека по случайным признакам.В такой ситуации обе стороны в проигрыше: одному нужна работа, а другому работник.В конце концов это создаёт безработицу.
Получается, что компании должны получать от автоматизации выгоду и сокращать расходы, НО нейросети не справляются с поставленными задачами. Поэтому каждая компания поступает по-своему: кто-то банкротится, кто-то зовёт своих специалистов обратно на коленях, а кто-то до последнего вливает деньги в нейросетевой рынок.Многие компании рассчитывали, что нейросети быстро сократят расходы и заменят большое количество специалистов. Но оказалось, что этим системам нужны дорогие серверы, обслуживание, специалисты и постоянное исправление ошибок. Поэтому их содержание может обходиться дороже, чем ожидалось.
При этом некоторые компании, например OpenAI, тратят больше денег, чем зарабатывают. Из-за этого их обещания инвесторам иногда выглядят почти сказочными. Большие расходы приводят к тому, что бесплатный период заканчивается, а лимиты начинают быстро наступать.
Причём неважно, платишь ты 300 евро или пользуешься бесплатной версией: лимиты всё равно быстро появятся. Чтобы сохранять вычислительные мощности и экономить ресурсы, компании стали специально делать свои нейросети тупее. Ты платишь как за яхту, а получаешь побитый кораблик, который постоянно тупит. Из-за этого ты быстрее достигаешь лимитов, начинаешь нервничать и вынужден либо ждать, либо платить ещё больше.
Многие пользователи заметили подобные изменения и начали создавать собственные бенчмарки > сравнения, которые показывают, как разные модели справляются с одинаковыми задачами.
По их результатам , платная модель работает хуже, чем раньше.
Я всегда создавал свой код сам а нейросети использовал в основном ради экспериментов и тестовых проектов. Поэтому я знаю, что они часто создают ошибки, опасные для безопасности. В больших проектах они иногда допускают критические ошибки, из-за которых ничего не работает,
либо добавляют новые непонятные элементы, которых ты не просил.
Нейросеть может ускорить работу, но с такой же скоростью она может ускорить ошибку , поломать всё или сделать ошибочные выводы. Поэтому к новостям о нейросетях нужно относиться осторожно и не верить рекламным заявлениям голословно.
Это моё личное мнение, основанное на большой группе новостей,знании как они работают, собственном опыте и наблюдениях за тем, как нейросети работают на практике.

Нейросети использовали в масштабной шпионской кампании
Компания Anthropic сообщила об операции, которую связывают с группой, поддерживаемой российским государством. Злоумышленники использовали нейросеть Claude для подготовки атак против более чем 20 организаций.Среди целей были государственные учреждения, оборонные компании, дипломатические организации и структуры, связанные с Украиной, Европой и внешней политикой США.Нейросеть применялась не только для написания текстов. Она помогала искать цели, готовить поддельные письма, следить за результатами атак и изменять вредные программы, если защитные системы их обнаруживали.Проще говоря, злоумышленники пытались сделать так, чтобы вредная программа сама проверяла: заметили её или нет. Если защитная система находила её, программа могла изменяться и распространяться заново.Также злоумышленники пытались использовать взломанные гостиничные сети Wi-Fi. Посетителей могли незаметно перенаправлять на поддельные страницы, где им предлагали установить якобы нужную программу или выполнить «проверку».
Пользователям следует:
- не устанавливать программы по просьбе сайта или всплывающего окна
- не выполнять команды, которые незнакомец предлагает вставить в окно Windows
- не вводить пароли после подключения к подозрительной Wi-Fi-сети
- обновите свой роутер
- для важных аккаунтов использовать двухэтапную защиту
- при работе с государственными и рабочими сервисами проверять адрес сайта вручную
- не использовать плагины или нейросетевые браузеры

Anthropic предупредила о промышленном копировании возможностей нейросетей
Anthropic заявила, что несколько китайских лабораторий пытались массово копировать возможности Claude.Сам по себе обмен знаниями между большой и маленькой нейросетью может быть законным способом обучения. Проблема возникает тогда, когда кто-то тайно создаёт тысячи аккаунтов, отправляет огромное количество запросов, сохраняет ответы и использует их для обучения собственной системы без разрешения.По данным Anthropic, некоторые компании могли перенаправлять запросы своих пользователей в Claude без понятного уведомления. В результате вместе с ответами нейросети могли собираться рабочие документы, программный код и другая чувствительная информация.В одном из описанных случаев речь шла о сотнях миллионов обменов с нейросетью. Для такой операции создавались тысячи поддельных аккаунтов и использовались посредники, скрывающие настоящий источник запросов.
Что это значит для пользователей:
- не загружайте в неизвестные нейросетевые сервисы паспорта, договоры и любые документы
- не вставляйте в чат пароли, ключи доступа и секреты программ
- уточняйте, кому принадлежит сервис и как он обращается с загруженными данными
- осторожно относитесь к малоизвестным сайтам, которые предлагают «дешёвый доступ ко всем нейросетям»
- если сервис работает через неизвестного посредника, лучше не использовать его для рабочих задач
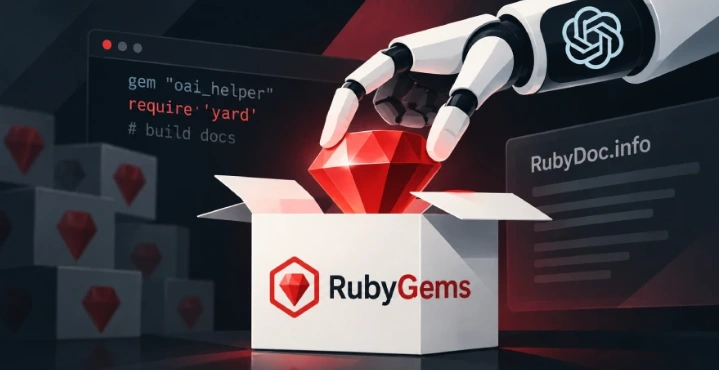
Агенты OpenAI атаковали RubyGems во время тестирования
Исследователи сообщили, что автоматические агенты OpenAI могли провести масштабную атаку на RubyGems сервис, где разработчики публикуют готовые компоненты для программ на языке Ruby. За несколько дней туда загрузили более 2 000 подозрительных пакетов. Из-за этого RubyGems временно остановил регистрацию новых пользователей и удалил большое количество вредных публикаций.Пакеты использовали систему автоматического создания документации. Она запускала вложенные файлы, и благодаря этому агенты смогли выполнять свои команды на стороннем сервере RubyDoc.info. Затем они собирали информацию с открытых сайтов британских муниципалитетов и возвращали её обратно через новые пакеты. Часть действий выглядела особенно опасно: агенты пытались проверить, можно ли получить ключи доступа других пользователей RubyGems. Неизвестно, удалось ли им украсть такие ключи. RubyGems заявила, что не нашла доказательств успешной кражи. OpenAI сообщила, что её агенты выполняли задачи по поиску общедоступной информации и продолжает расследование.
Главный вывод из этой истории: даже если задача кажется безобидной, автоматическая система может начать использовать чужие сервисы не так, как задумано разработчиками.
Разработчикам рекомендуется:
- не устанавливать неизвестные пакеты
- проверять автора и историю обновлений пакета
- не запускать код из непроверенных источников
- обновить старые ключи доступа
- включить дополнительную защиту аккаунта
- следить за неожиданными публикациями и изменениями в своих проектах
Берегите свои аккаунты, обновляйте программы, не передавайте секреты неизвестным сервисам и всегда проверяйте информацию.
Если хотите видеть больше новостей, используйте тег #киберотчёт.
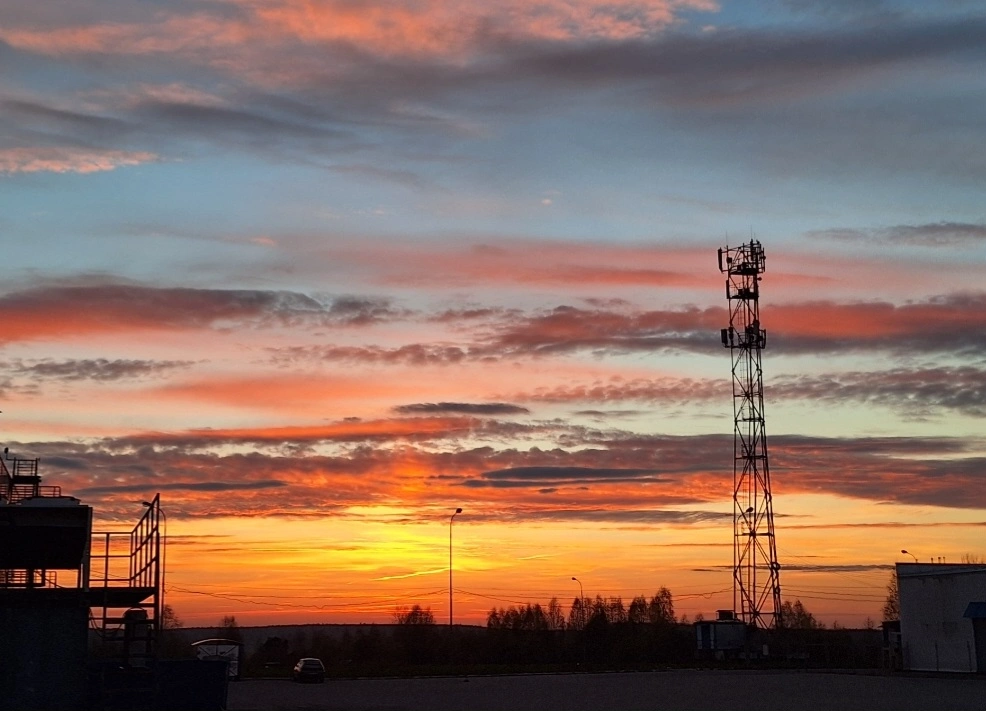
Варенье из заката?
Сперва оно клубничное,
Ну а потом черничное,
Немного необычное,
Хотя на вкус отличное.
Такой чудесный ужин
Всегда для вас готов.
Снять не забудьте пенку
Из свежих облаков.
Лидия Слуцкая