Посты

Активные авторы

Теги постов

#Мысли (20) #поэзия (17) #Психология (12) #творчество (8) #Новости (6) #Фото (6) #Скука (5) #Киберотчёт (5) #Путешествия (5) #Чат (4) #счастье (4) #Раздумья (4) #Рисунок (4) #Природа (4) #Рукоделие (3) #Крафт (3) #Лето (3) #Фильмы (3) #Книги (3) #Писательство (2) #Города (2) #Ностальгия (2) #Мемы (2) #Литература (2) #Сербия (2) #Время (2) #Сон (2) #BTS (2) #Выходные (2) #Chates (2) #зоопарк (2) #Праздники (2) #Стихи (2) #кошечки (1) #Рекл_начинающего_дм (1) #лнк2 (1) #Животные (1) #хобби (1) #блогер (1) #каналЛенаБлог (1) #спасение (1) #влоги (1) #Одна_просьба_к_Богу (1) #knife (1) #sad (1) #Баланс (1) #Миллениалы (1) #Ищуподругу (1) #ШаурмаВселенной (1) #пасивноагресивность (1)
•

Иногда хочется не знакомства, не отношений и даже не какого-то особо умного разговора.


Просто случайно зацепиться с кем-нибудь за пару слов…

а через два часа обнаружить, что вы уже обсудили жизнь, соседей, музыку, тараканов в голове и почему носки исчезают после стирки 😂


Вот такого разговора мне сегодня и не хватает ☕

Аватарразвернуть
У раз третий читаю, а вот и да... Таких разговоров иногда и не хватает..
?
развернуть
Вся прелесть в спонтанности. Если специально прогнозировать ( а мы склонны придумывать наперед) обязательно будет ждать разочарование и опять же, желание уйти в тишину 🙃
Аватарразвернуть
Да хорошо быть не тем кем тебя пытаются сделать или найти себе предсказуемость.
0/5000
Аватар

🗞️ Газета «Киберотчёт» 11 сентября 2026 года


Небольшая газета о новых интернет-угрозах и простых способах защитить себя и свои устройства.


1789114399_c6db79faed.webp


Через системы Cisco крадут пароли и устанавливают вирус-вымогатель


Компания Cisco предупредила о нескольких атаках на Secure Firewall Management Center систему, с помощью которой организации управляют сетевой защитой.Злоумышленники нашли способы обойти проверку входа и попасть внутрь системы без правильного пароля. После этого они могли просматривать настройки сети, красть учётные записи и собирать сведения о компьютерах и серверах организации.В некоторых случаях преступники пытались отключить защиту и зашифровать важные файлы. Для этого они устанавливали программу-вымогатель Qilin. Такие программы блокируют документы, а затем требуют деньги за их восстановление.

Cisco уже выпустила исправления.


Что делать организациям:

  1. установить все доступные обновления для Secure Firewall Management Center
  2. проверить журналы входа и действий пользователей
  3. удалить неизвестные учётные записи
  4. сменить пароли служебных пользователей
  5. проверить, не появились ли в системе неизвестные программы или файлы


Пользователям домашних компьютеров эта проблема обычно не угрожает, так как такие системы применяются в основном в организациях.


1789114420_db926aded5.webp


PaperCut выпустила обновления после атак на клиентов


Компания PaperCut сообщила о выпуске новых версий своей программы для управления печатью документов.Обновления заменяют ранее выпущенные срочные исправления. Старые версии программы использовались злоумышленниками для обхода защиты и получения контроля над серверами, на которых была установлена PaperCut.По данным исследователей, одна из групп атаковала не менее 395 организаций в 48 странах. Особенно часто среди целей встречались учебные учреждения в США.Преступники могли использовать такие атаки для кражи данных, дальнейшего проникновения в сеть или установки программ-вымогателей. Для автоматизации атак они применяли большое количество инструментов на основе искусственного интеллекта.


Доступны следующие версии PaperCut:

  1. PaperCut NG/MF 26.0.5
  2. PaperCut NG/MF 25.0.13
  3. PaperCut NG/MF 24.1.10


Владельцам серверов PaperCut рекомендуется перейти на эти версии, даже если ранее уже устанавливались срочные исправления.


1789114448_b88a89aeeb.webp


В WeChat нашли способ захватить аккаунт через входящий звонок


Исследователи обнаружили опасную ошибку в WeChat. Она позволяла захватить учётную запись пользователя через входящий звонок.Человеку не обязательно было отвечать на звонок или прикасаться к телефону. В некоторых случаях атака могла сработать, пока телефон просто звонил.Для атаки злоумышленник должен был находиться в списке контактов пользователя WeChat. После захвата аккаунта преступник мог читать и отправлять сообщения, совершать звонки и пользоваться аккаунтом от имени владельца.При этом сам телефон полностью не захватывался. Опасность касалась именно учётной записи WeChat. Это особенно важно для пользователей, которые используют приложение для платежей, общения с организациями и других повседневных задач.


Tencent сообщила, что заблокировала такую атаку на своих серверах и выпустила обновления:

  1. WeChat для Android версия 8.0.77
  2. WeChat для iPhone версия 8.0.76


Что делать пользователям:

  1. обновите WeChat через официальный магазин приложений
  2. не оставляйте приложение на старой версии
  3. удалите из контактов неизвестных людей
  4. проверьте историю входов и связанные устройства
  5. включите дополнительные способы защиты аккаунта


обновите приложение а по возможности удалите или даже не сипользуйте .


1789114472_93be24140b.webp


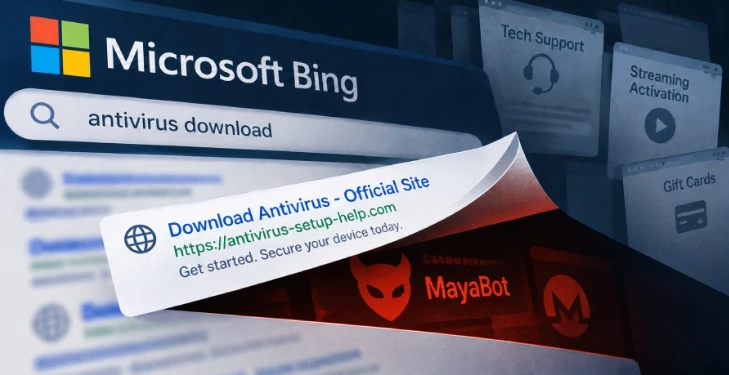
Поддельные сайты в поиске распространяют вредные программы


Исследователи обнаружили крупную кампанию, в которой мошенники продвигают опасные сайты на верхние позиции результатов поиска Bing.Такие страницы могут выглядеть как сайты технической поддержки, страницы активации телевизоров и потоковых сервисов, загрузки антивирусов, игровых программ или налоговых инструментов.Пользователь видит знакомый запрос в поиске, открывает первый результат и попадает на поддельный сайт.


Там ему могут предложить:

  1. скачать «необходимую» программу
  2. установить обновление
  3. активировать телевизор или подписку
  4. позвонить в службу поддержки
  5. сообщить номер телефона и другие данные


После загрузки поддельной программы на компьютер может попасть вредоносный файл. Он способен собирать сведения о системе, загружать дополнительные опасные программы или использовать компьютер для скрытой добычи криптовалюты.

В других случаях на экране появляется сообщение о якобы найденной проблеме. Затем пользователя убеждают позвонить мошенникам. Те могут представиться сотрудниками Microsoft, антивирусной компании или службы поддержки банка.


Как защититься:

  1. не скачивайте программы с сайтов, найденных случайно через поиск
  2. проверяйте адрес сайта перед загрузкой
  3. не звоните по номерам из всплывающих окон
  4. скачивайте программы только с официальных страниц
  5. не разрешайте незнакомым людям удалённо управлять компьютером
  6. не вводите пароль и данные карты на страницах с подозрительным адресом


Даже если сайт находится на известной платформе, это не означает, что его содержимое безопасно. Мошенники могут размещать свои страницы на популярных сервисах, чтобы вызвать больше доверия.


1789114502_85b408acd9.webp


Более 440 тысяч атак направлены на сайты WordPress


Злоумышленники начали массово атаковать сайты WordPress, на которых установлены плагины Super Forms и Elementor Pro. Эти плагины нужны для создания форм на сайтах. Из-за ошибок в старых версиях преступники могли загружать на сайт опасные файлы.


После этого они могли:

  1. получить управление сайтом
  2. создать новую учётную запись администратора
  3. изменить страницы
  4. украсть данные
  5. разместить вредные ссылки
  6. использовать сайт для дальнейших атак


Система защиты Wordfence заблокировала более 250 тысяч попыток атаки на Super Forms и более 190 тысяч попыток на Elementor Pro.


Разработчики выпустили исправления:

  1. Super Forms версия 6.3.314
  2. Elementor Pro версия 4.2.2


Владельцам сайтов необходимо:

  1. обновить оба плагина
  2. установить все доступные обновления WordPress
  3. проверить список администраторов
  4. просмотреть недавно изменённые файлы
  5. обратить внимание на неизвестные файлы с окончанием .php
  6. сменить пароли администраторов
  7. запустить проверку сайта


Если сайт начал перенаправлять посетителей, показывать незнакомые страницы или создавать неизвестных пользователей, это может быть признаком взлома.


1789114579_506b4d7a47.webp


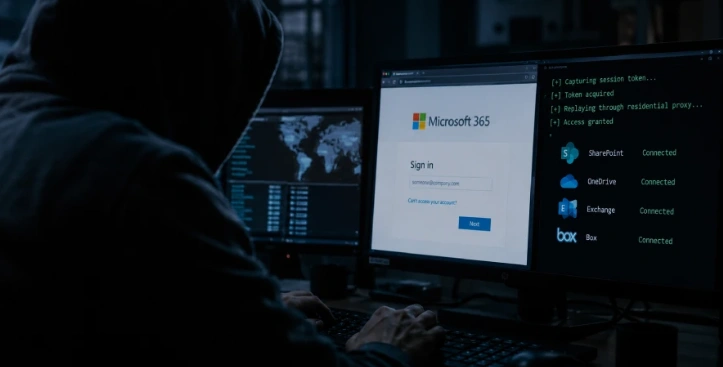
Мошенники звонят руководителям под видом ИТ-службы


Киберпреступники проводят телефонные атаки на сотрудников и руководителей компаний. Они представляются работниками внутренней ИТ-службы и сообщают о якобы срочной проблеме с рабочим аккаунтом.


Во время разговора мошенники могут попросить:

  1. перейти по ссылке
  2. подтвердить вход
  3. сообщить код из СМС
  4. установить программу
  5. открыть страницу для настройки защиты
  6. назвать пароль или другую служебную информацию.


Ссылка ведёт на поддельную страницу Microsoft 365. Она может выглядеть почти так же, как настоящая. Если сотрудник введёт там логин, пароль и код подтверждения, данные попадут к преступникам.После этого злоумышленники могут получить доступ к рабочей почте, документам, облачному хранилищу и внутренним файлам компании. Затем они скачивают важную информацию и требуют деньги, угрожая публикацией украденных данных.

Особенно часто такие звонки направлены на руководителей, директоров и сотрудников с широким доступом к документам.


Как защитить сотрудников:

  1. не сообщайте пароль по телефону
  2. не передавайте коды подтверждения
  3. не переходите по ссылкам из неожиданных звонков
  4. самостоятельно открывайте официальный сайт компании
  5. перезванивайте в ИТ-службу по известному номеру
  6. сообщайте о подозрительных звонках коллегам и специалистам по безопасности
  7. ограничивайте доступ сотрудников только к нужным им документам


Настоящая служба поддержки не должна просить назвать пароль или подтвердить вход на странице, особенно адрес которой вам продиктовали во время особенно неожиданного звонка.


Берегите свои аккаунты, регулярно обновляйте программы и не доверяйте срочным сообщениям и звонкам. Несколько минут проверки могут предотвратить потерю денег, данных и доступа к важным сервисам.


Аватарразвернуть
Интересно, даже не в курсе была, какая насыщенная жизнь у мошенников. Нет, я, конечно, догадывалась. Но тут все прямо с подробностями.
В ответ @
Аватарразвернуть
рад что вам понравилось слушать мои новости .
Тем неменее их ловят и как не странно я сегодня видел новость о том что Агенство национальной безопасности америки поймало несколько террористов в ходе новой операции.
В ответ @
Аватарразвернуть
И это прекрасно, я считаю. Как раз насмотрелись фильмов про террористов, хоть и не кибер, но отрадно, что их ловят
В ответ @
Аватарразвернуть
Фильмы часто показывают искажённую реальность - многое показываеться намного проще чем оно есть на самом деле . Однако , этим жизнь и интереснее . Думаю я со временем подниму ещё пару историй связанных со спецслужбами .
В ответ @
Аватарразвернуть
Круто! Буду ждать
0/5000
Аватар

🗞️ Газета «Киберотчёт» 9-10 сентября 2026 года 


Небольшая газета об опасностях интернета, новых угрозах и простых способах защитить себя. Выпуски будут появляться в свободное время.


1789077206_aa2165c5d0.webp


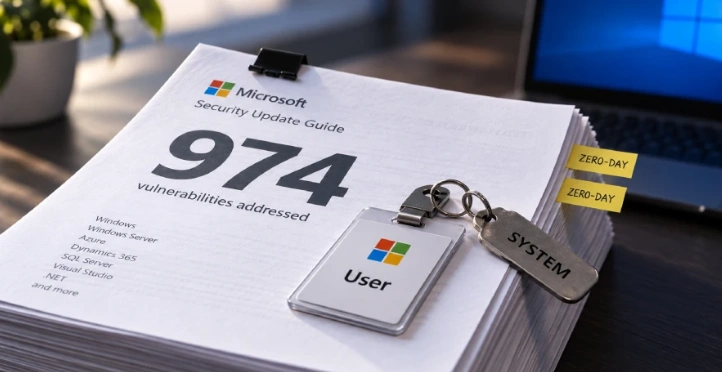
Microsoft исправила почти тысячу проблем


Microsoft выпустила большое обновление безопасности. Оно исправляет **974 ошибки** в своих программах:


723 в Windows;

111 в Office и Office 2016;

62 в SQL Server;

22 в инструментах для разработчиков.


Более 110 исправленных проблем считаются очень опасными. Некоторые из них могли позволить злоумышленникам получить больше прав на компьютере, запустить вредную программу или украсть важные данные.

Большая часть проблем была связана с Windows, Office и другими программами Microsoft. После этого обновления общее число исправленных проблем достигло **999**.


Что делать пользователям:

установите все доступные обновления Windows и программ Microsoft. Перезагрузите компьютер, если система попросит об этом.


1789077306_65751195f7.webp


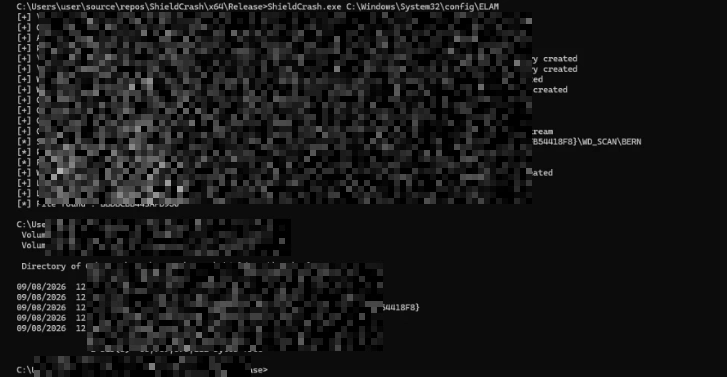
Исследователь обнаружил способ обойти защиту Microsoft


Исследователь сообщил, что новую защиту Microsoft можно обойти. Эта защита должна была мешать вредным программам наносить вред компьютеру.


Специалист выпустил специальную проверочную программу, которая показывает, что защита работает не так надёжно, как предполагалось. Microsoft уже занимается этой проблемой.


Пользователям рекомендуется не отключать защиту Windows, не запускать неизвестные файлы и особенно осторожно относиться к программам, полученным из сообщений и непроверенных сайтов.


1789077347_f62c05c52f.webp


в Chrome нашли опасную ошибку


В браузере Google Chrome обнаружили новую опасную ошибку. Известно, что злоумышленники уже пытались использовать её против пользователей.


Через такую ошибку вредная программа может получить доступ к функциям браузера, которые обычно должны быть изолированы от остальной системы.


откройте настройки Chrome и проверьте наличие обновлений. После установки новой версии перезапустите браузер.


1789077368_18f3fe75a5.webp


Несколько шпионских групп использовали похожие атаки


Исследователи заметили, что четыре шпионские группы в течение одной недели применяли похожие способы атаки против Chrome и Windows.


Это означает, что одни и те же слабые места могут использовать сразу несколько преступных групп. Обычно такие атаки начинаются с вредной ссылки, поддельного письма или заражённого файла.


Не открывайте неожиданные вложения и не переходите по ссылкам, которые вызывают подозрения. Даже если сообщение выглядит так, будто его отправил знакомый человек, сначала свяжитесь с ним другим способом.


1789077411_3db8cf96f3.webp


США остановили крупную схему с мошенничеством


Власти США нанесли удар по крупной группе, связанной с мошенничеством под видом продления гарантии. У преступников заморозили криптовалюту примерно на 52,8 миллиона долларов.


Такие мошенники могут звонить или писать людям и утверждать, что у них заканчивается гарантия на телефон, компьютер или другую технику. Затем они требуют оплатить ненужную услугу или сообщить данные банковской карты.


Настоящие компании не должны требовать пароль, код из СМС или полный номер банковской карты по телефону. Особенно если вы не физически в сервисе .


1789077164_85ae3e0db7.webp


Вредная программа Gigabud маскируется под рабочий профиль


Вредная программа для Android научилась создавать на телефоне отдельные рабочие профили. Это помогает ей скрываться от некоторых проверок банковских приложений.


После установки такая программа может пытаться получить доступ к сообщениям, уведомлениям и другим данным телефона.


Не устанавливайте приложения из неизвестных файлов и не разрешайте им доступ к сообщениям, звонкам и экрану, если для работы это не требуется.

Если вы более продвинуты найдите если есть и удалите лишние рабочие профили - если они есть и вы их не создавали на андройде , это повод насторожиться.


1789077460_ba5d80cfec.webp


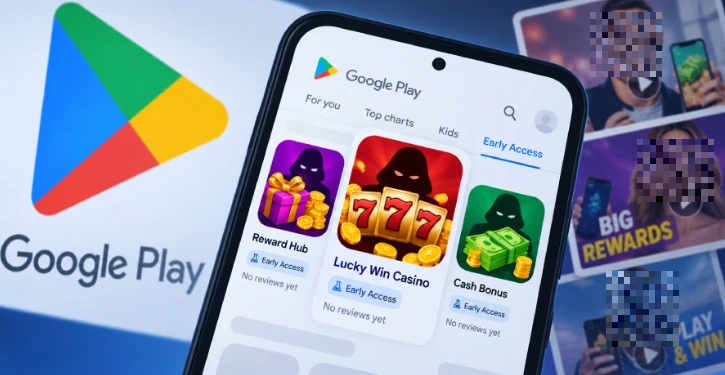
В Google Play обнаружили тысячи обманчивых приложений


Злоумышленники использовали ранний доступ к Google Play, чтобы продвигать большое количество приложений, которые могли вводить пользователей в заблуждение.


Такие программы могут выглядеть как полезные сервисы, игры, очистители телефона или приложения для заработка. На деле они могут показывать навязчивую рекламу, собирать лишние данные или предлагать ненужные платные услуги.


Перед установкой приложения проверяйте:


- кто его разработчик;

- сколько у него установок;

- отзывы пользователей;

- какие разрешения оно запрашивает;

- есть ли у разработчика официальный сайт.


Берегите свои устройства, обновляйте программы и не доверяйте неожиданным сообщениям. Осторожность в интернете занимает несколько секунд, а восстановление потерянных данных может занять гораздо больше времени.

Аватарразвернуть
Спасибо, интересно. Нужно посмотреть, что мне желательно обновить
0/5000
Аватар

Фото игра

Давайте сыграем в одну игру.

О нашем умении видеть.

Я даю вам образ, например:

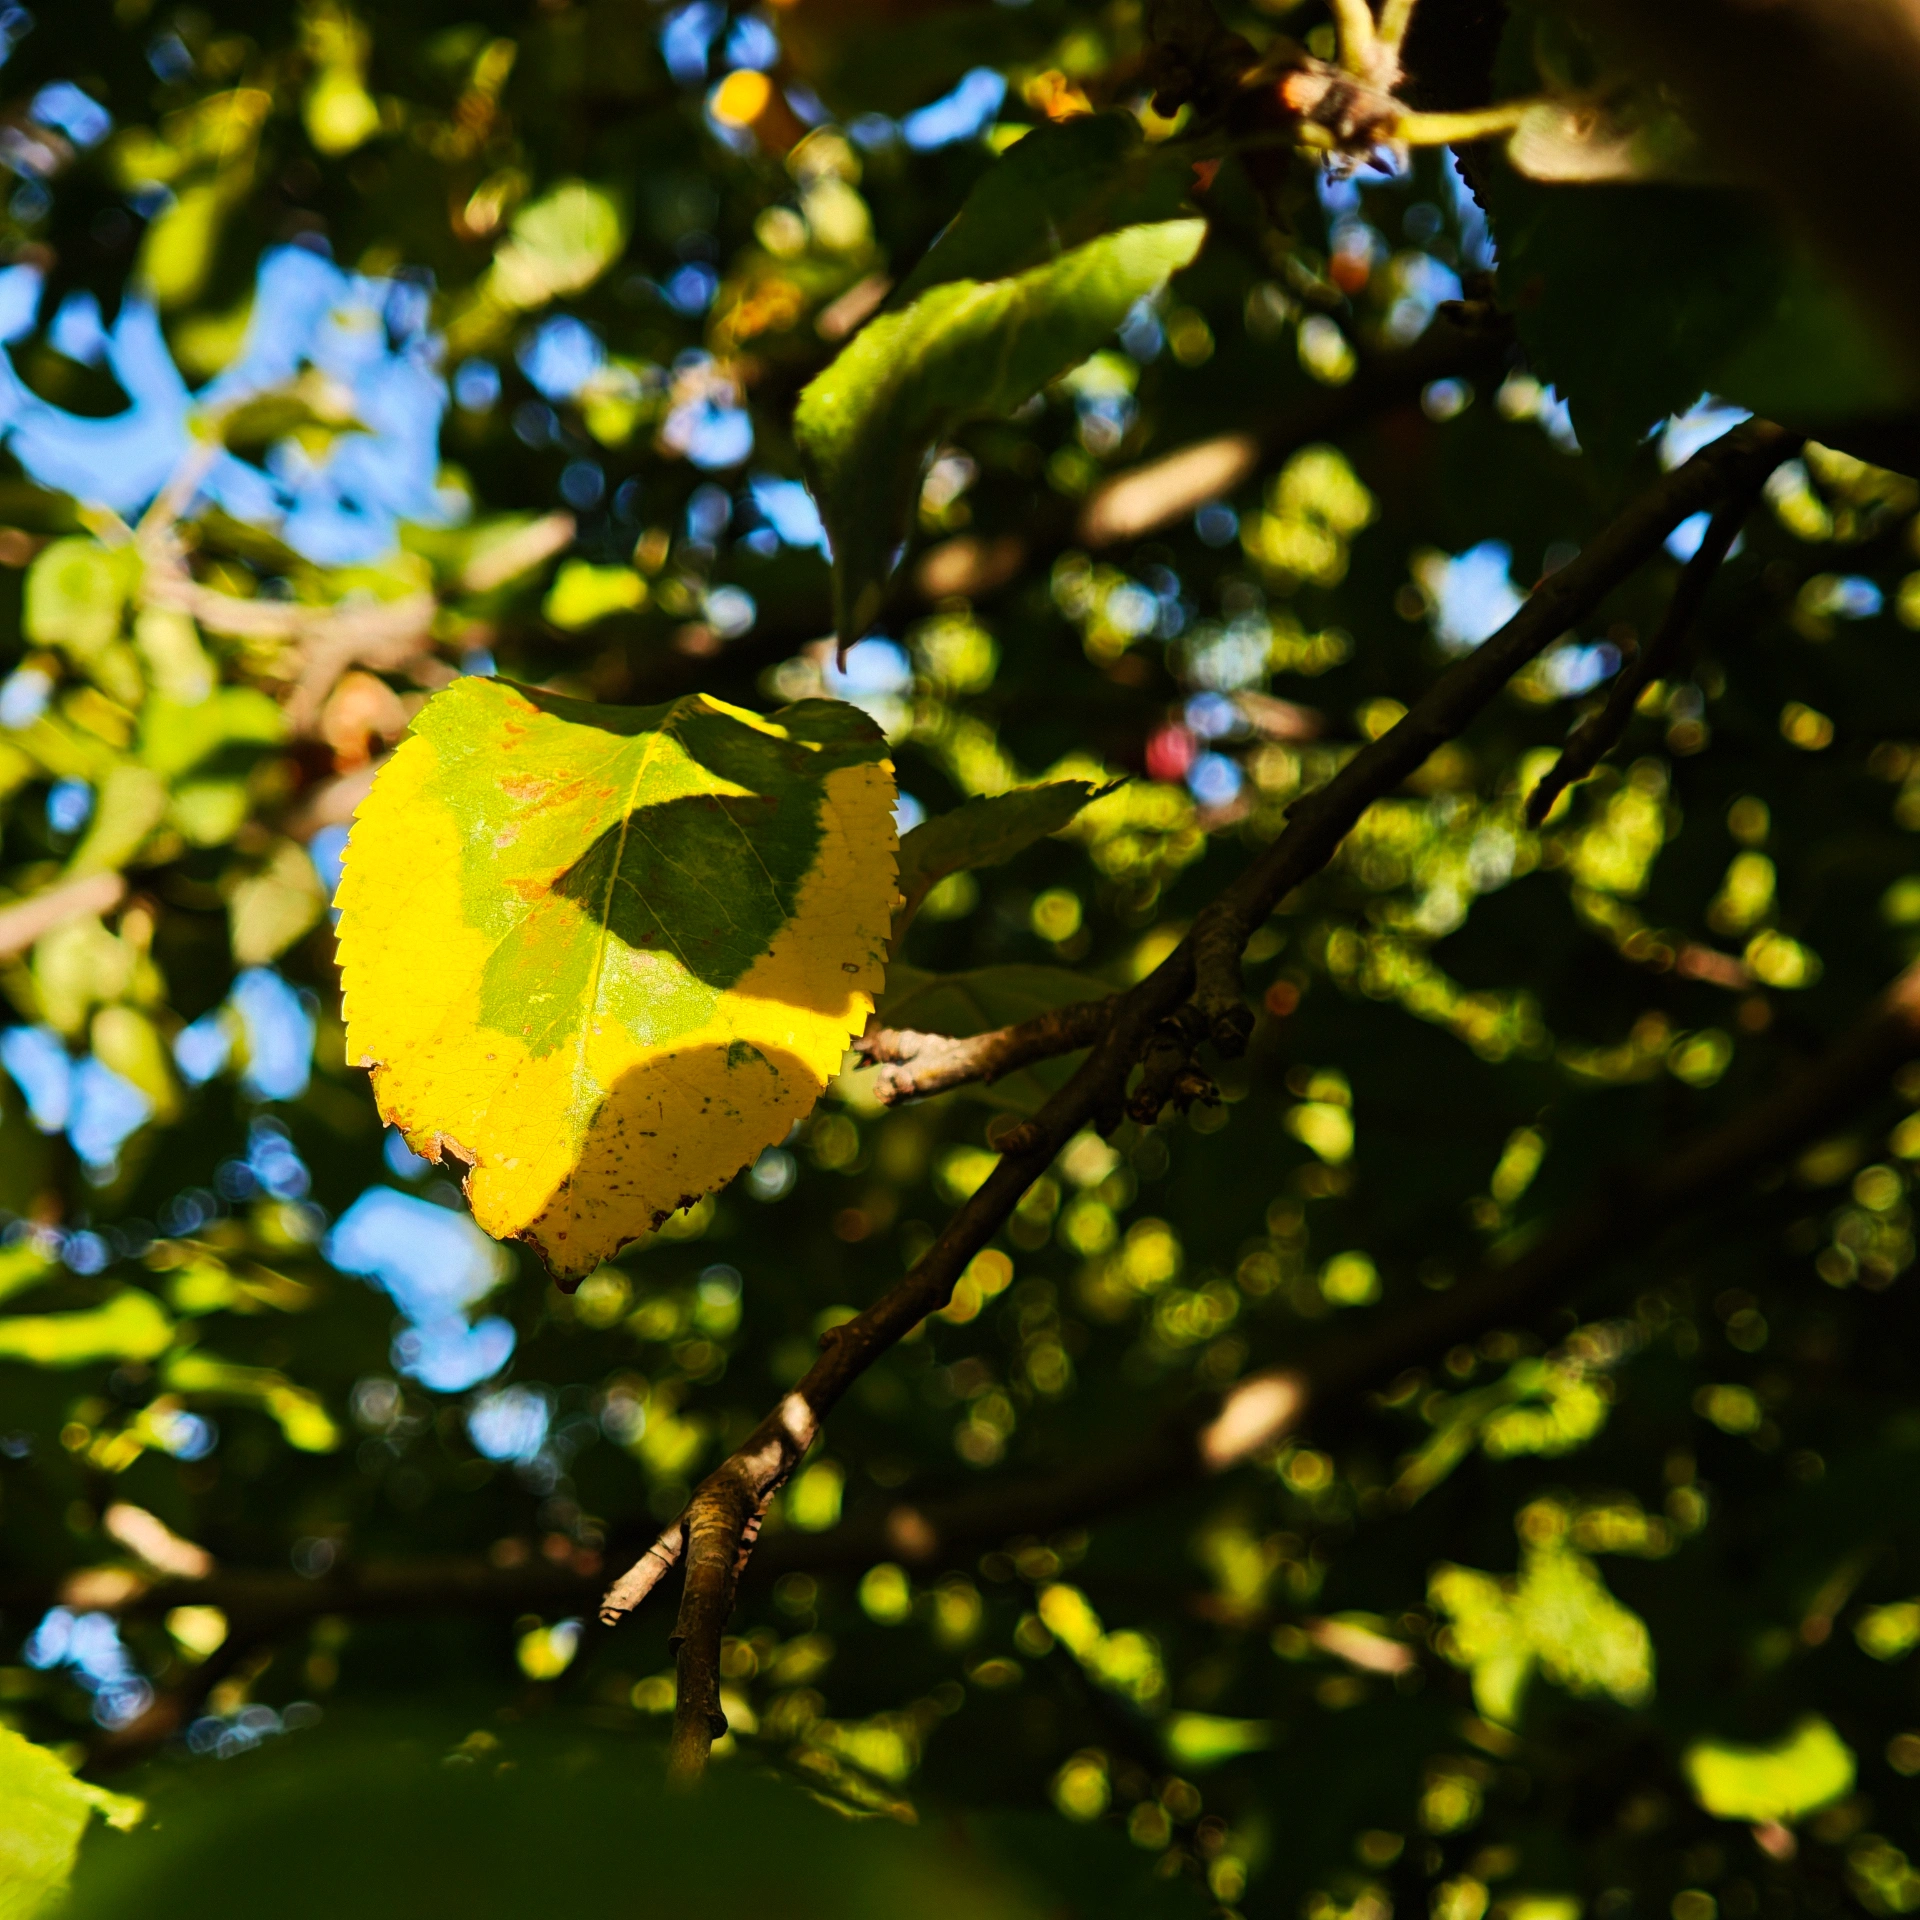
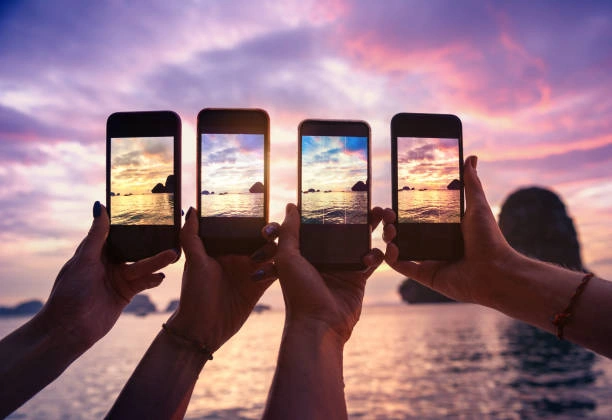
"Дыхание осени"

Вы выходите в реальность и ищете то, что лично для вас может им быть. Это может быть лист на асфальте, туман над рекой, чья-то рука в тёплом свитере или вообще что-то совершенно неожиданное.

Вы фотографируете найденное и выкладываете сюда.

А дальше по цепочке.

Тот, кто выложил фотографию, придумывает следующий образ.

Например:

•последний герой;

•белая полоса;

• свет внутри тьмы;

• природа шутит;

• троянский конь.

И следующий человек уже идёт искать своё прочтение этого образа.

Все фотоработы ценны и важны.Интересно именно то, как разные люди увидят одно и то же задание.

Получится цепочка фотографий, в которой каждый оставляет после себя маленькую загадку для следующего.

Кто готов начать?

Я дам первое задание)

Как вы чувствуете "дыхание осени"?1788916702_d96711aa9f.webp
Аватарразвернуть
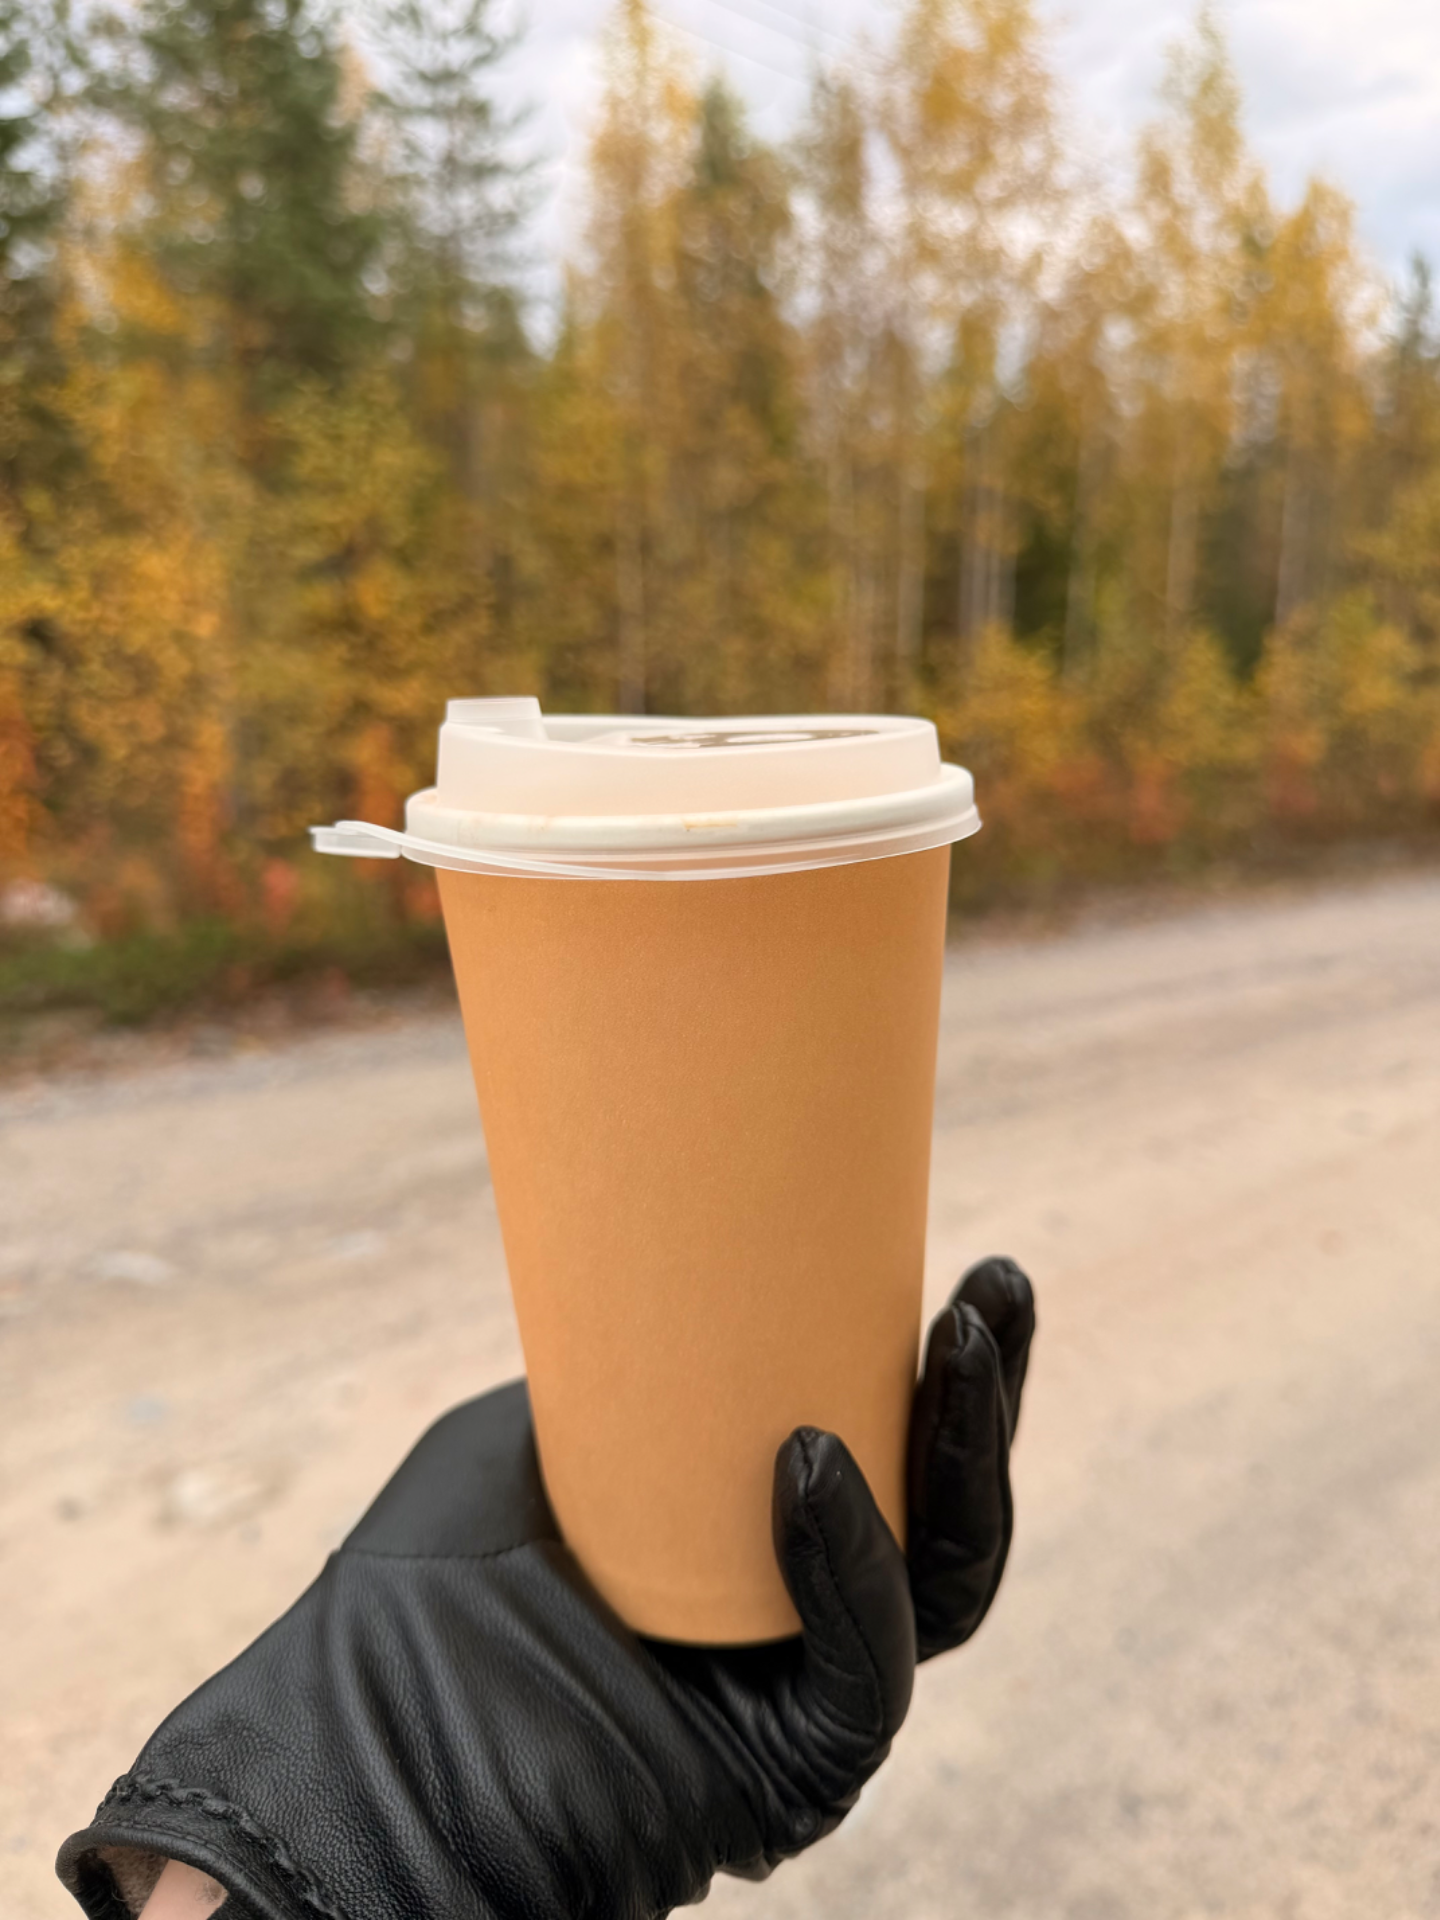
Прекрасный пост! Было бы не плохо попробовать. И кто начнет?
Аватарразвернуть
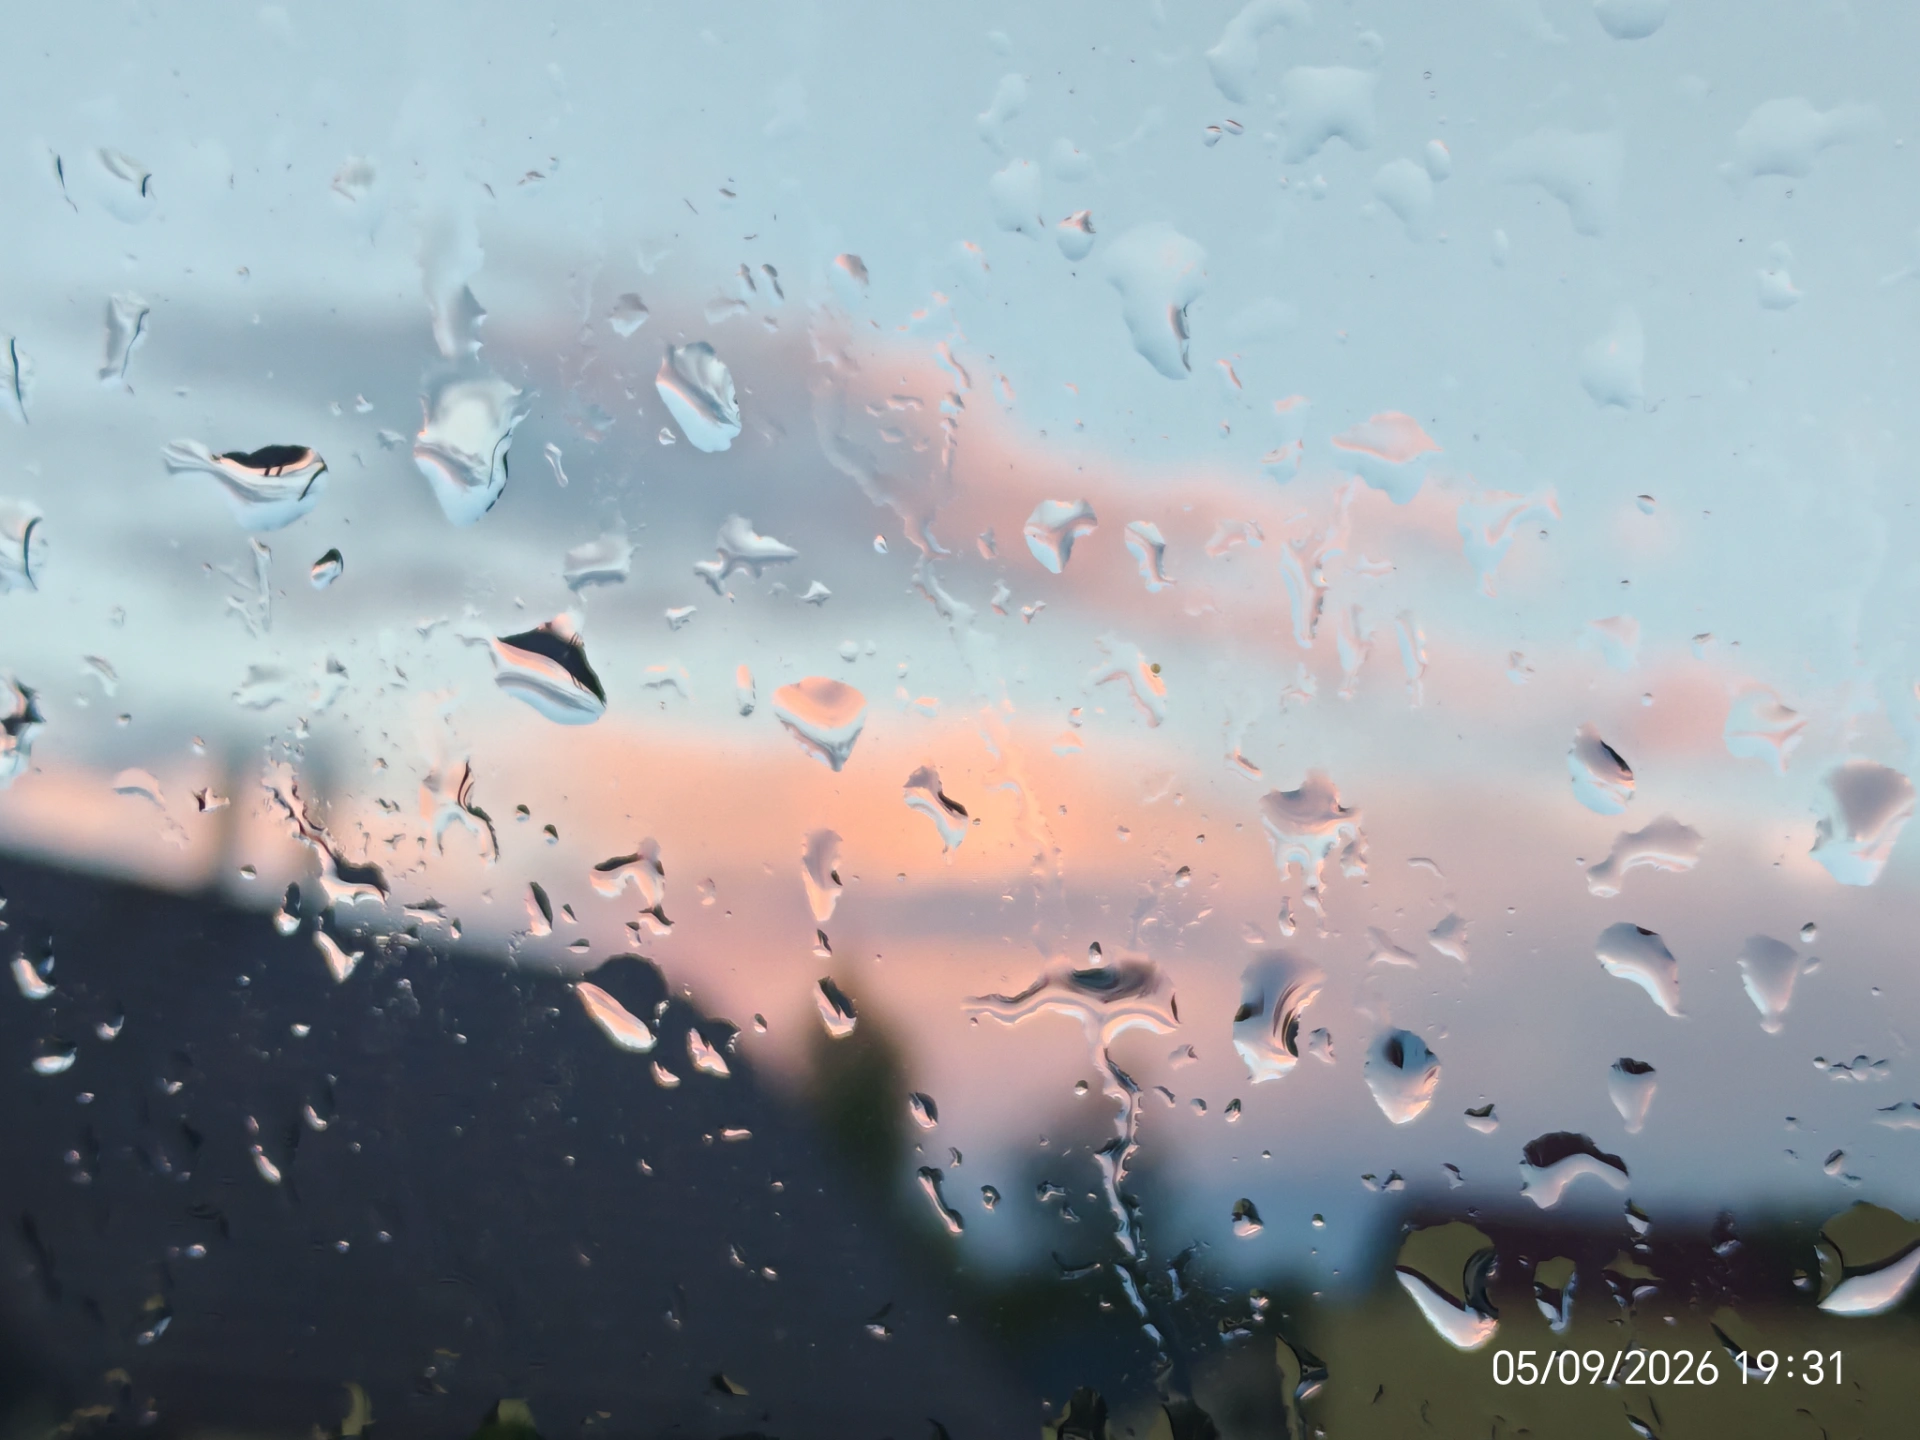
Дыхание осени Изображение
Аватарразвернуть
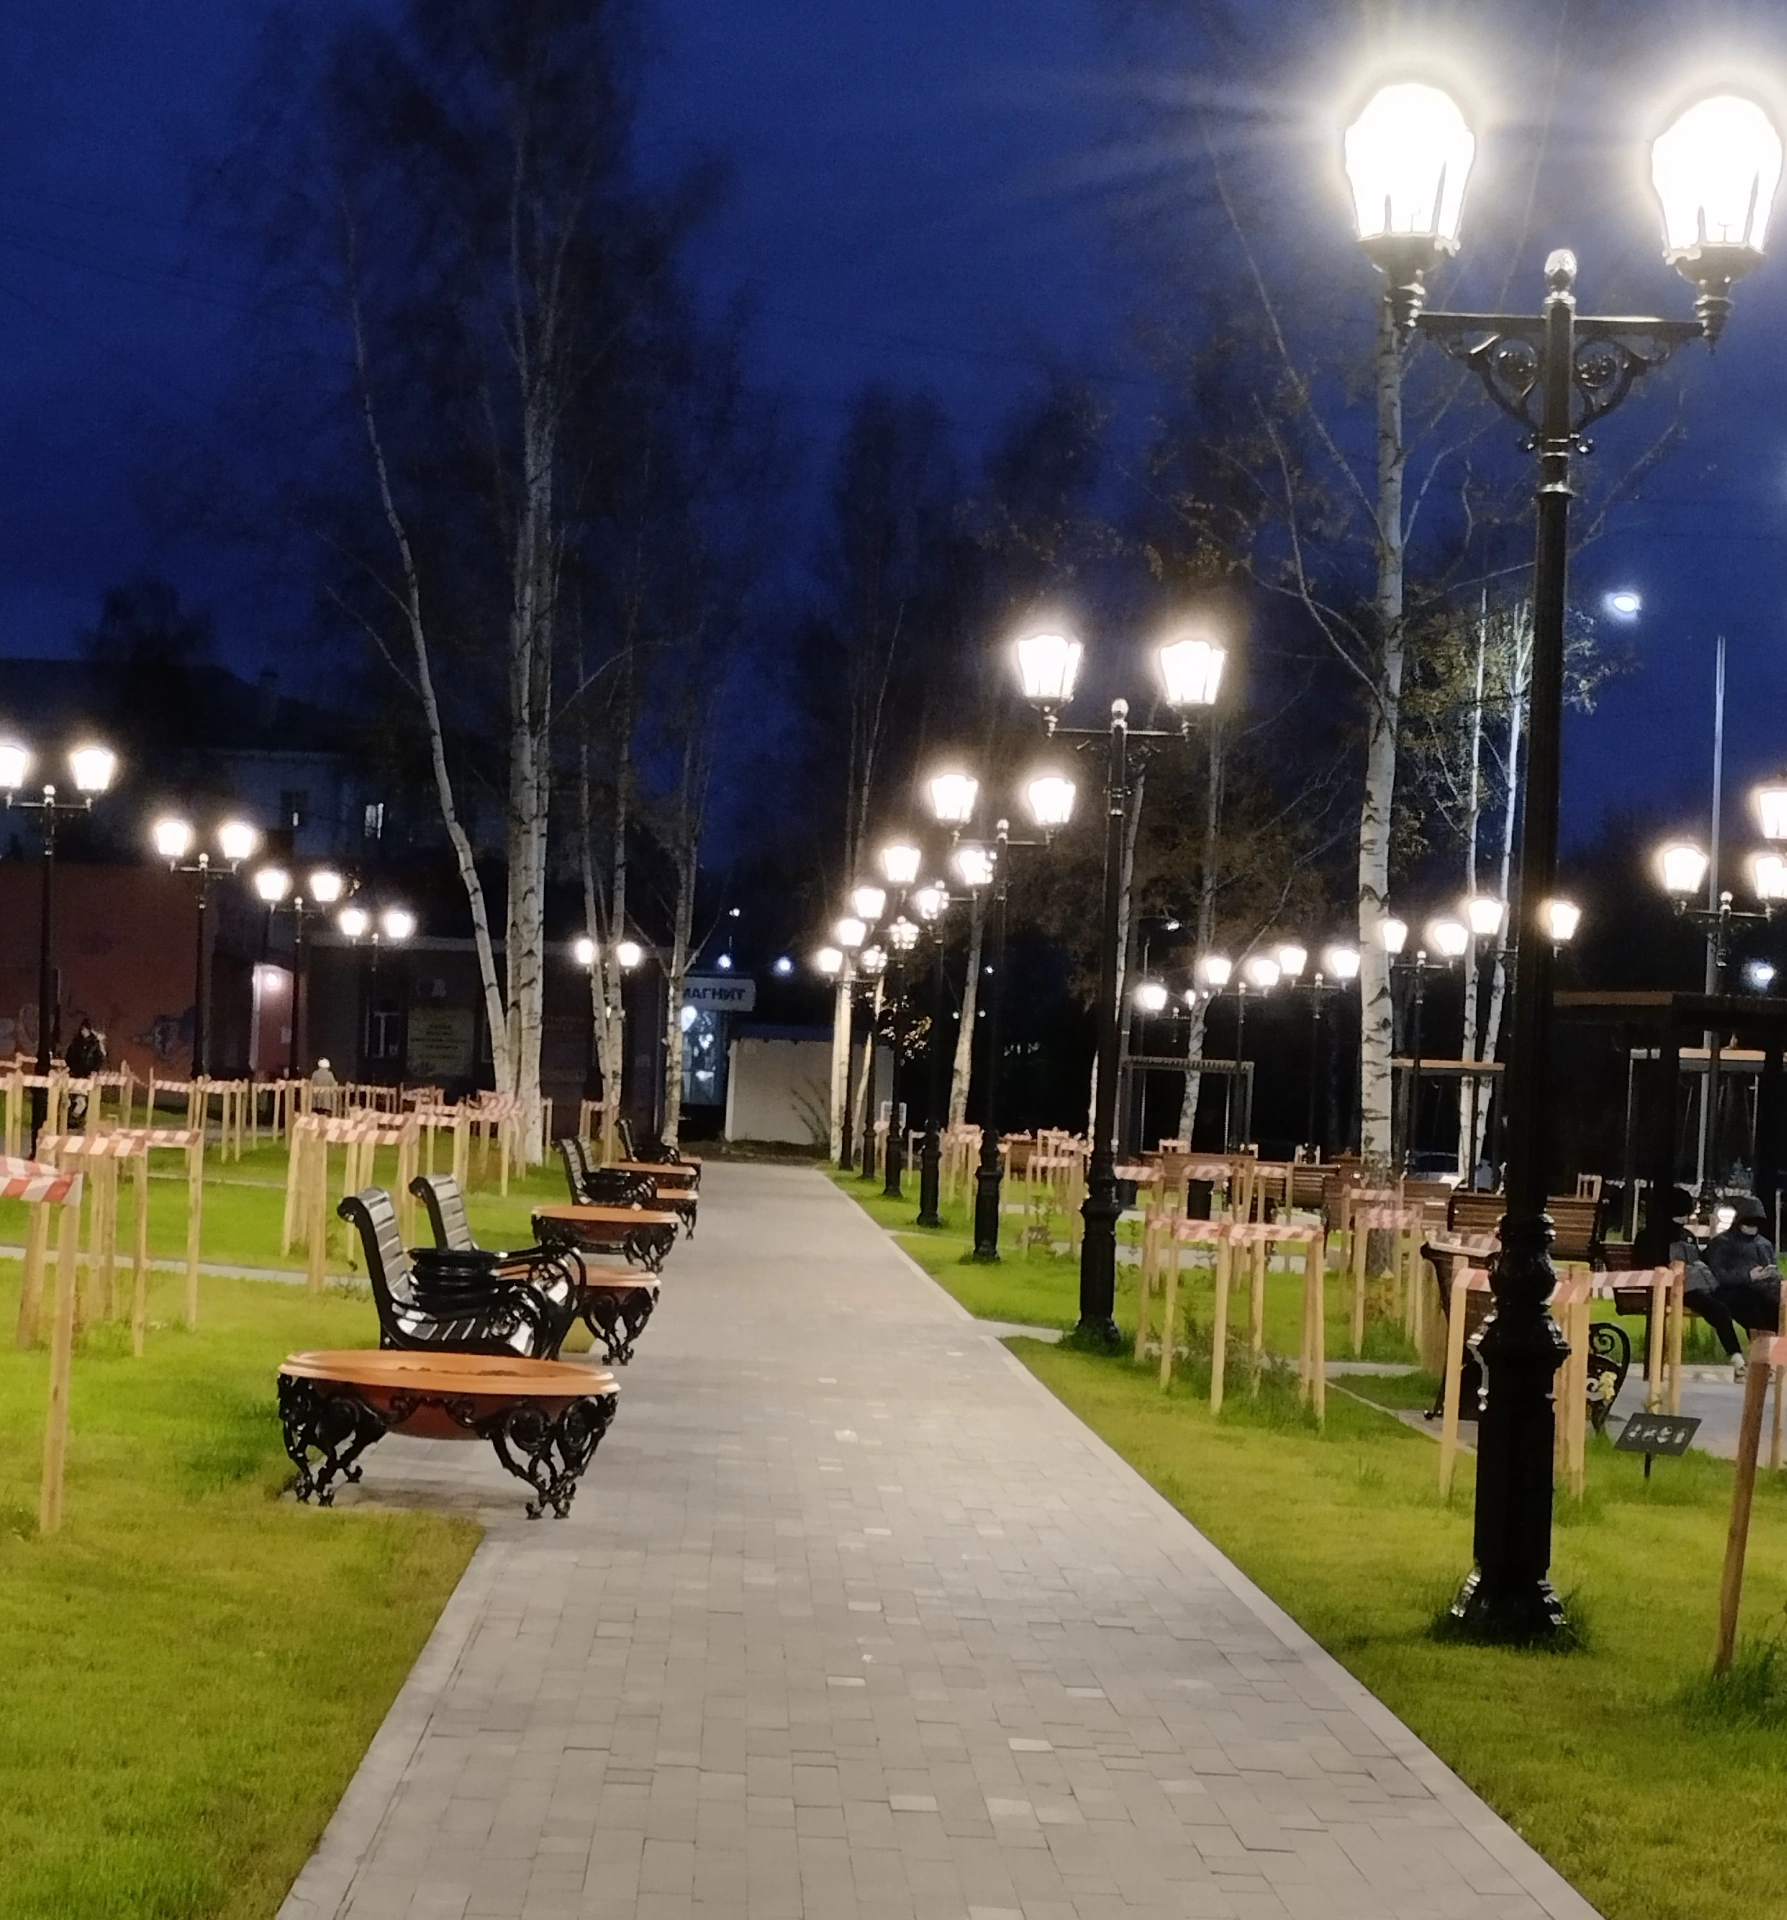
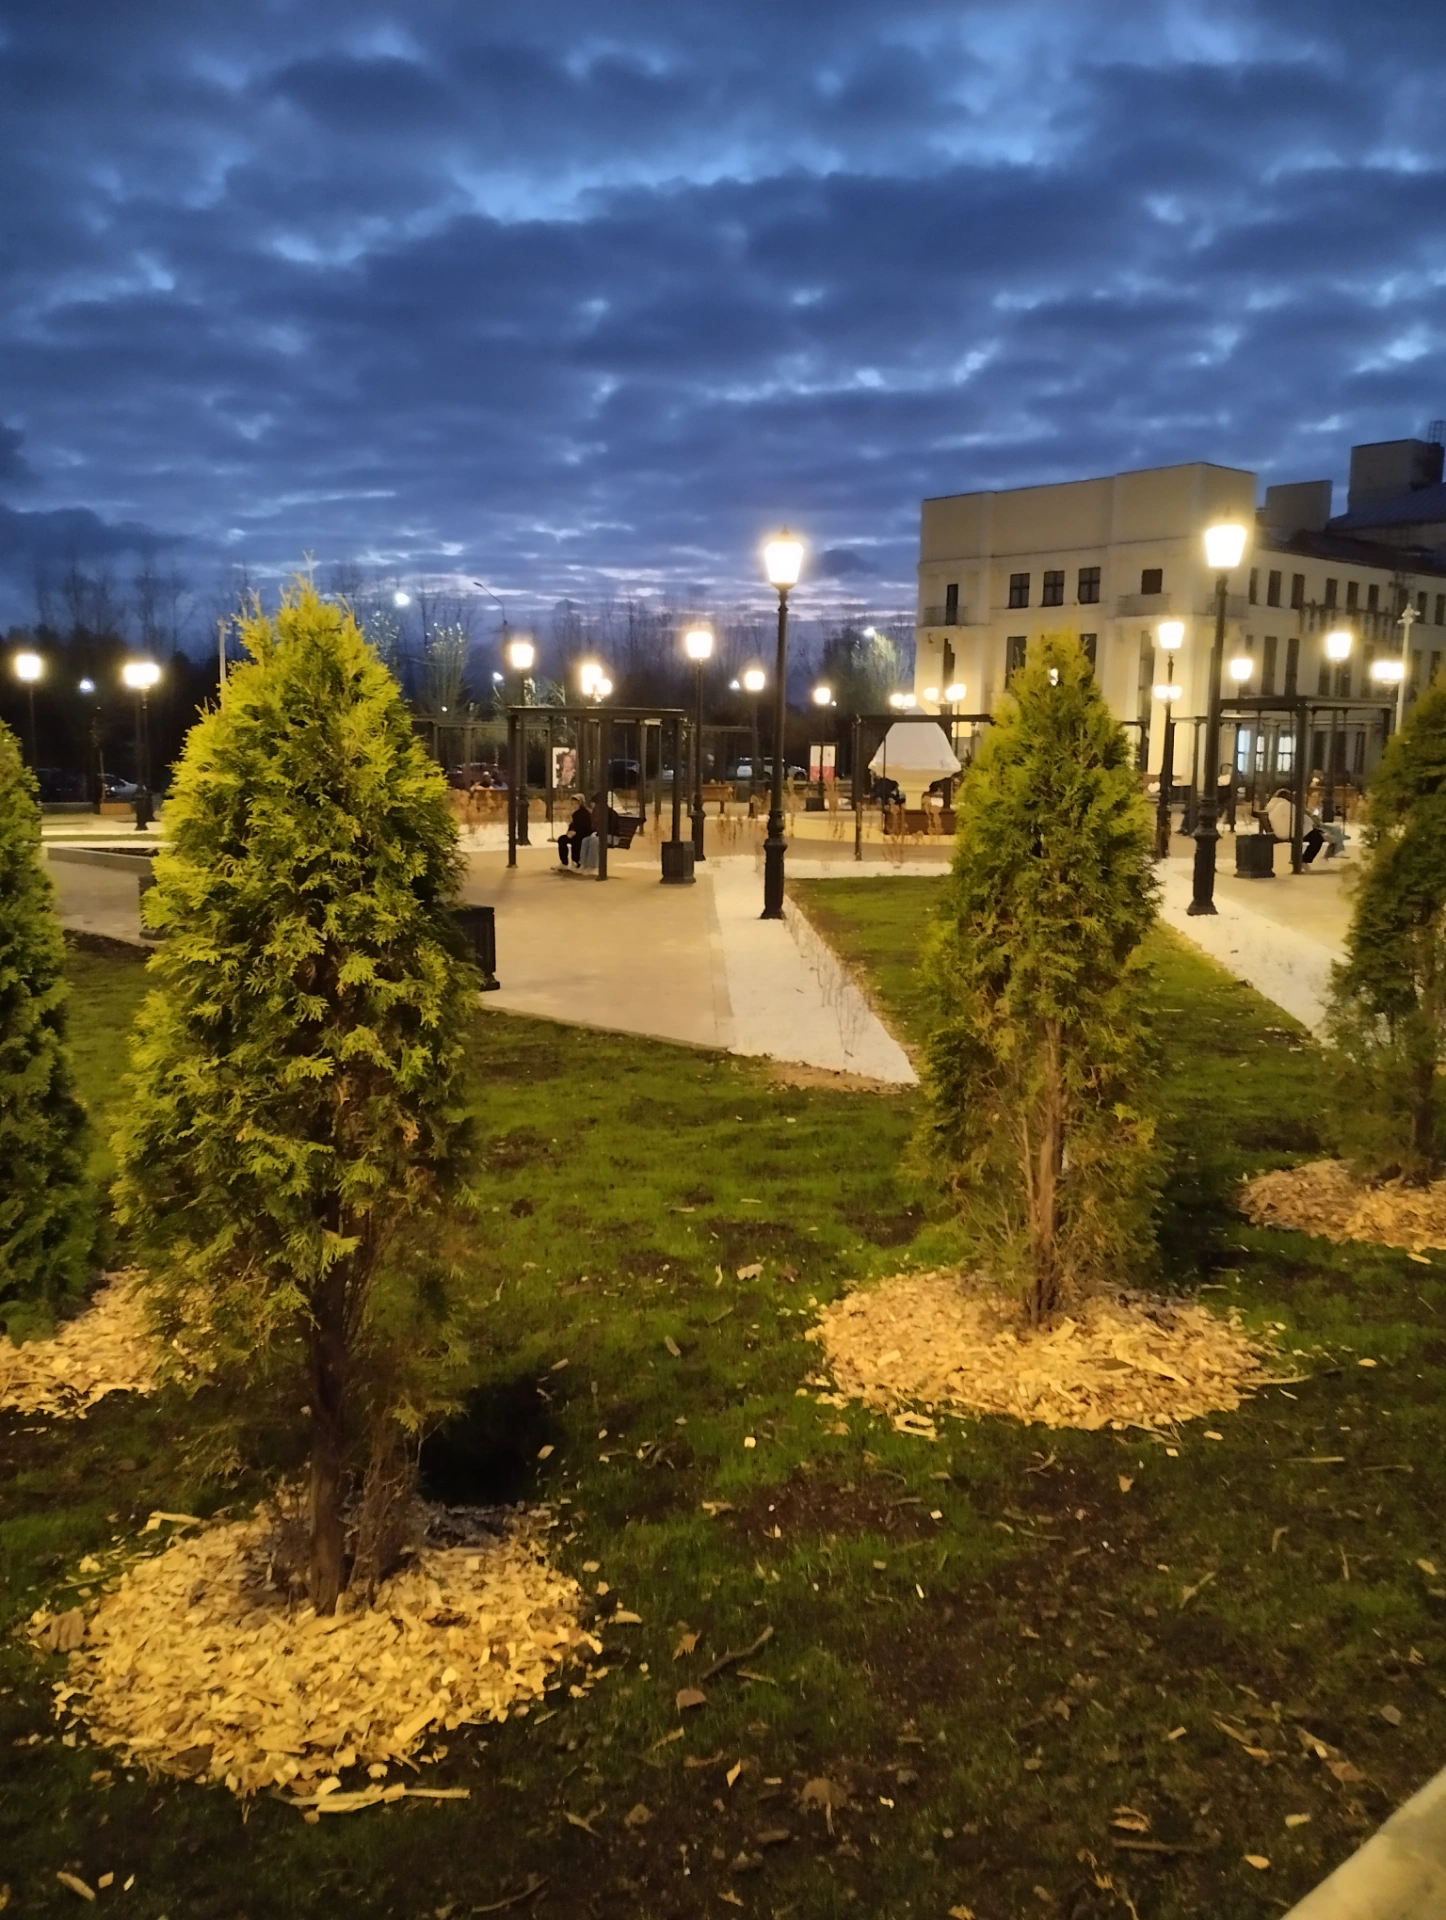
Образ от меня: Уютное место
Аватарразвернуть
Уютное место, где я иногда гуляю перед сном.
Изображение Изображение
В ответ @
Аватарразвернуть
И вправду, низкие фонарики создают уют
Аватарразвернуть
Образ от меня: Осень в твоей одежде
Аватарразвернуть
Ну что Кот, у тебя ещё есть желание поиграть здесь?
Аватарразвернуть
Просто поддержу пост!
Изображение Изображение Изображение Изображение
Аватарразвернуть
Осень в одежде. Ок, для меня это прежде всего тёплые худи. Ещё люблю шарфики и мягкие пальто (не белые)
Изображение Изображение
Аватарразвернуть
А моё задание : Осень в напитках
В ответ @
Аватарразвернуть
Это я завсегда пожалуйста
Аватарразвернуть
Осень в напитках)
Сегодня моя осень🍂 в капучино с корицей🧡 Изображение
Аватарразвернуть
Моё задание: осень в погоде🍁☀️☔️
Аватарразвернуть
Изображение моя осень...
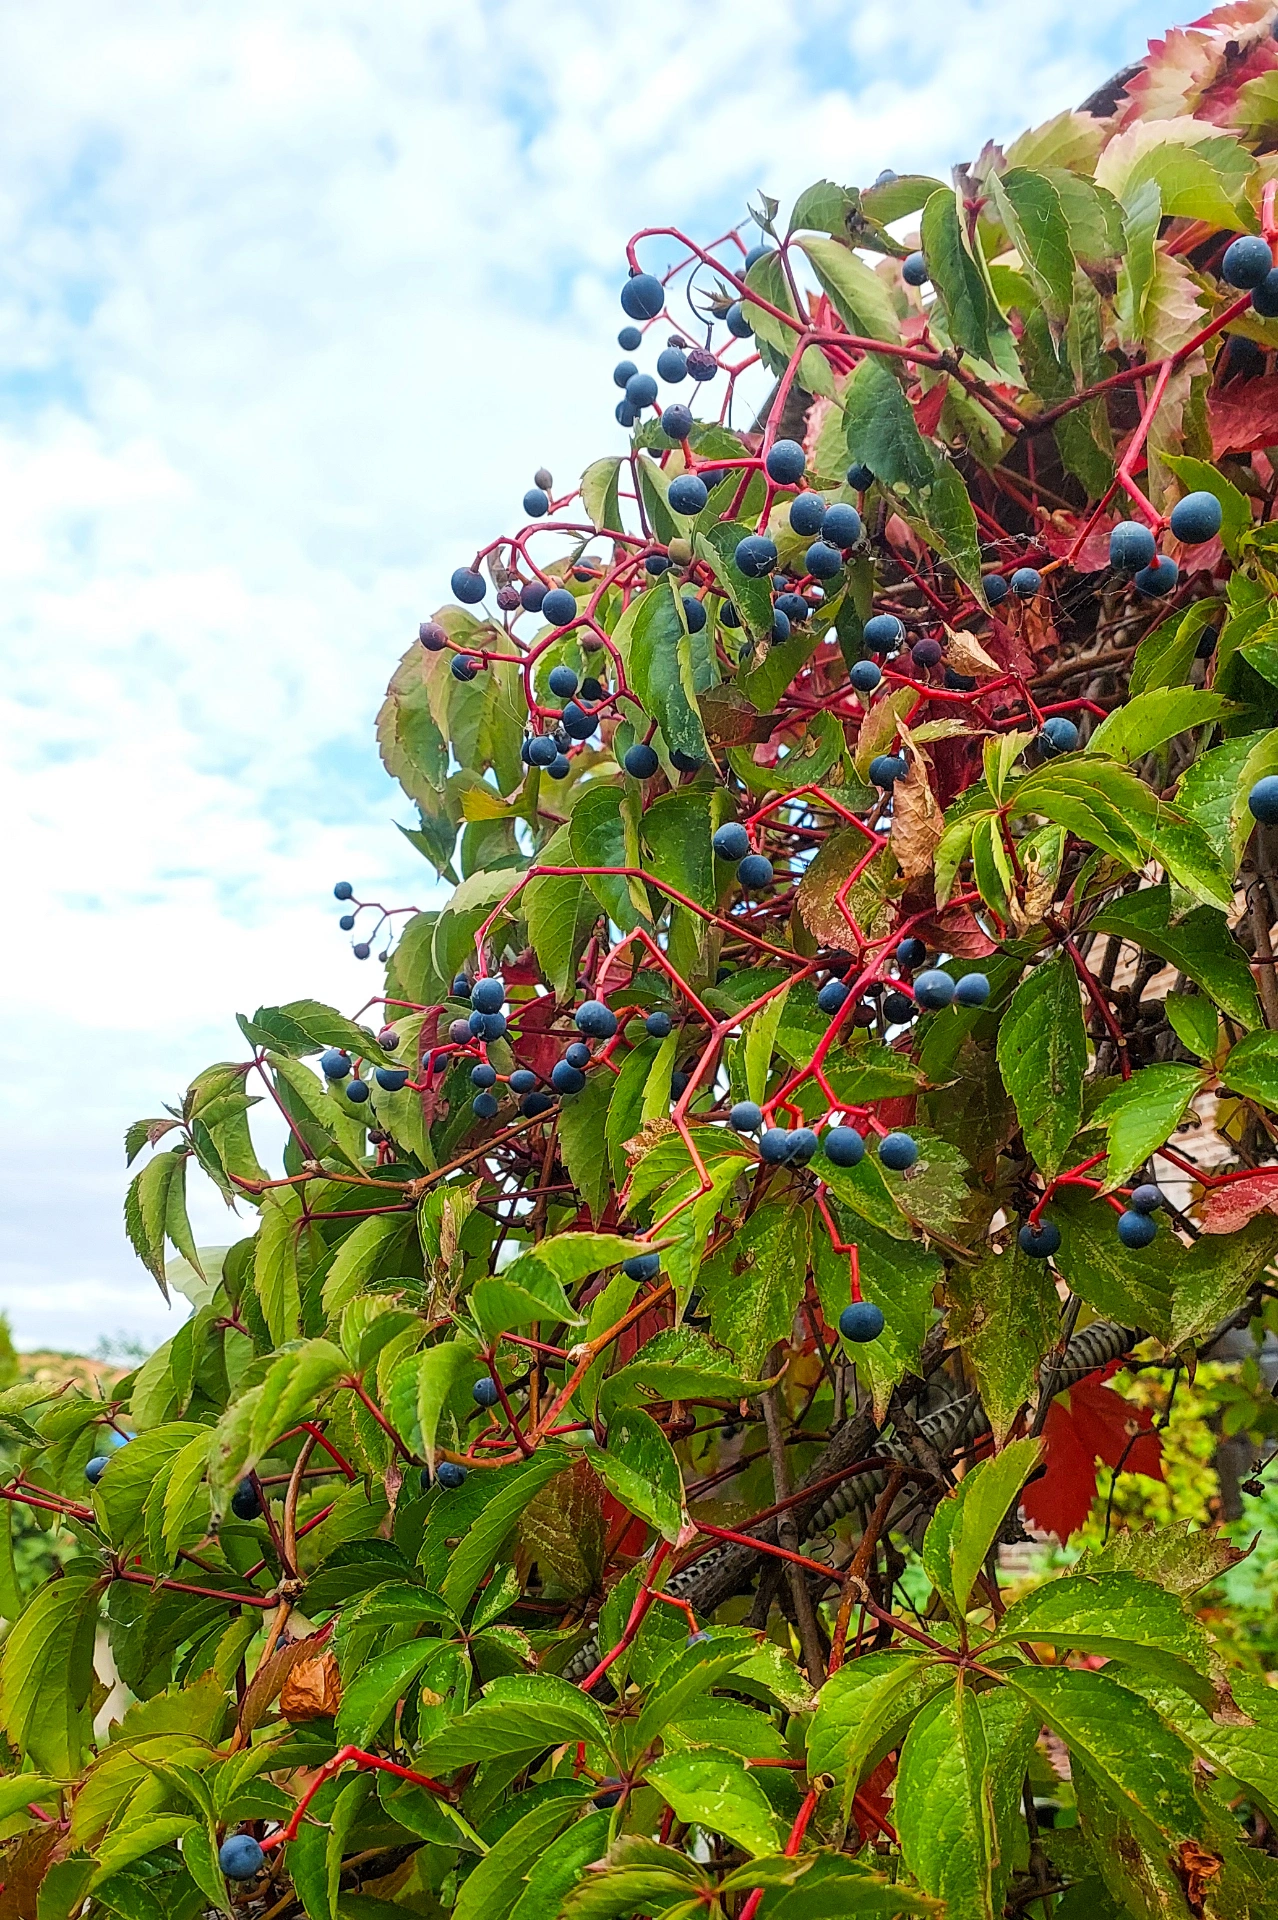
Аватарразвернуть
Следующему - яркая осень...
Аватарразвернуть
Изображение Изображение Изображение У меня сегодня с утра яркая осень!!
Аватарразвернуть
Моё задание: вкус осени, гастрономические радости.
В ответ @
Аватарразвернуть
Изображение
0/5000
Аватар

Уже осень, вовсю идет учеба. У меня старший класс, но организм решил, что мне нужен перерыв, и я заболела 🤧

Правда, скучать мне некогда — спасаюсь концертами BTS и кучей другой хорошей музыки. Это лучшее лекарство для настроения! А вам я искренне желаю не болеть. Не забывайте про теплые шарфы и берегите себя 💛

1788760426_2ff3f77c41.webp

1788760543_3a8ce8d03d.webp

Аватарразвернуть
Выздоравливай солнышко!!!
0/5000

Доступно после входа

Авторизуйтесь, чтобы читать, публиковать и комментировать посты.